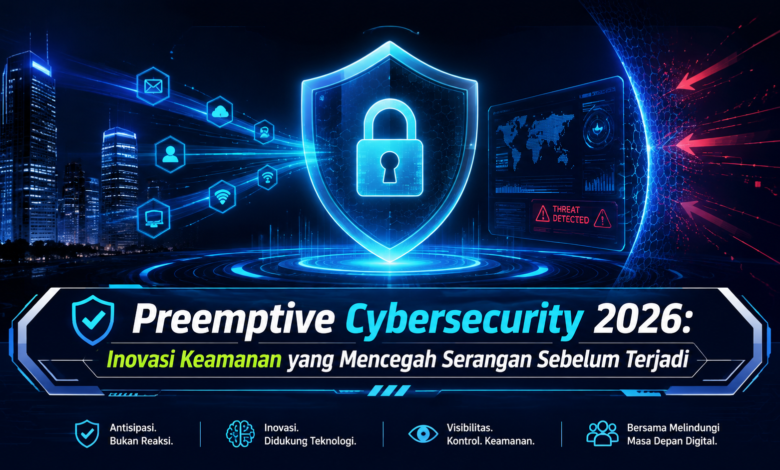
Perkembangan ancaman digital yang semakin kompleks membuat pendekatan keamanan konvensional tidak lagi cukup jika hanya mengandalkan respons setelah serangan terdeteksi. Preemptive Cybersecurity hadir sebagai pendekatan yang lebih proaktif dengan memanfaatkan analisis data, kecerdasan buatan, otomatisasi, dan pemetaan risiko untuk mengenali indikasi ancaman sebelum berkembang menjadi insiden serius. Memasuki 2026, konsep ini menjadi bagian penting dari evolusi TEKNOLOGI keamanan karena membantu organisasi membangun perlindungan digital yang lebih adaptif, cepat, dan berorientasi pada pencegahan.
Memahami Cara Kerja Keamanan Siber Preemptif
Keamanan siber preemptif menjadi pendekatan pertahanan siber yang berfokus menemukan potensi ancaman sebelum berkembang dengan mengintegrasikan data keamanan dengan sistem otomatis. Tidak seperti sistem keamanan tradisional, mekanisme ini tidak hanya menunggu insiden terjadi sehingga organisasi dapat mengambil tindakan pencegahan lebih cepat.
Transformasi TEKNOLOGI di bidang cybersecurity menjadikan keamanan preemptif semakin penting karena infrastruktur organisasi semakin kompleks. Cloud computing, perangkat IoT, aplikasi berbasis AI, dan layanan terdistribusi menghadirkan semakin banyak area potensial bagi ancaman, sehingga deteksi dini memiliki nilai yang semakin besar.
AI dan Analisis Prediktif untuk Keamanan Siber
Artificial Intelligence memainkan peran penting dalam penerapan keamanan siber preemptif. Model AI dapat mempelajari pola aktivitas jaringan untuk mengidentifikasi aktivitas yang menyimpang dari kondisi normal. Analisis berbasis kecerdasan buatan memungkinkan sistem menghasilkan indikasi risiko secara lebih cepat tanpa selalu menunggu analisis manusia.
Kecerdasan buatan mampu menggabungkan beragam sinyal keamanan dari aktivitas perangkat, server, jaringan, aplikasi, serta cloud. Informasi yang awalnya tampak tidak berhubungan dapat diproses menjadi gambaran risiko yang lebih lengkap, sehingga tim keamanan lebih mudah menentukan prioritas. Pemanfaatan TEKNOLOGI ini pada akhirnya meningkatkan kemampuan organisasi dalam melakukan pencegahan.
Pemanfaatan Threat Intelligence untuk Deteksi Dini
Threat intelligence memberikan informasi penting mengenai pola serangan, kerentanan, infrastruktur berbahaya, dan taktik penyerang. Apabila intelijen ancaman dihubungkan dengan telemetri internal, sistem bisa menghasilkan penilaian risiko yang lebih kontekstual. Pendekatan tersebut membantu organisasi mengenali kemungkinan serangan lebih dini.
Intelijen ancaman yang diperbarui secara berkala juga mendukung sistem keamanan menghadapi teknik serangan yang terus berubah. Kemampuan ini dibutuhkan mengingat pola serangan digital selalu berubah. Dengan menggabungkan intelijen ancaman dan TEKNOLOGI analitik, organisasi dapat membangun perlindungan yang lebih proaktif dan adaptif.
Automated Security Response untuk Mitigasi Lebih Cepat
Respons yang cepat menjadi kebutuhan utama dalam cybersecurity modern karena aktivitas berbahaya mampu memengaruhi banyak sistem dalam waktu terbatas. Teknologi otomatisasi mampu memangkas interval antara munculnya peringatan dengan pelaksanaan respons. Ketika anomali dengan tingkat risiko tinggi dikenali, sistem dapat memulai respons otomatis yang sebelumnya telah dikonfigurasi.
Contohnya, sistem keamanan dapat membatasi akses akun mencurigakan, menghentikan koneksi yang terindikasi berbahaya, atau mengirimkan peringatan prioritas kepada tim keamanan. Meski demikian, otomatisasi tetap membutuhkan kebijakan yang terukur agar tindakan pencegahan tidak mengganggu aktivitas normal.
Integrasi Zero Trust dengan Keamanan Siber Preemptif
Pendekatan Zero Trust menjadi pelengkap penting bagi keamanan preemptif dengan memastikan setiap akses diperiksa berdasarkan identitas dan konteks. Prinsip tidak memberikan kepercayaan tanpa validasi membantu membatasi ruang gerak apabila sebuah akun atau perangkat berhasil disusupi.
Saat arsitektur Zero Trust dipadukan dengan pemantauan berbasis AI, aktivitas pengguna dapat diperiksa menggunakan lebih banyak indikator. Identitas pengguna, kondisi perangkat, pola aktivitas, dan konteks akses dapat digunakan sebagai dasar penilaian keamanan. Integrasi TEKNOLOGI keamanan ini membantu menghadirkan kontrol keamanan yang lebih responsif terhadap perubahan risiko.
Nilai Strategis Preemptive Cybersecurity untuk Bisnis
Keuntungan utama dari keamanan siber preemptif adalah kemampuannya membantu organisasi menangani risiko pada tahap lebih awal. Pencegahan dini dapat membantu mengurangi downtime, menjaga data dan sistem yang bernilai, serta mempertahankan stabilitas layanan digital.
Tidak hanya memberikan keuntungan dari sisi keamanan, pendekatan ini juga dapat meningkatkan efisiensi kerja tim cybersecurity. Alert dapat diklasifikasikan sesuai tingkat urgensinya, sehingga administrator dapat mengalokasikan waktu pada risiko yang membutuhkan tindakan segera. Dengan sistem analisis yang semakin terstruktur, organisasi dapat membangun strategi keamanan yang lebih efektif.
Kesimpulan: Masa Depan Keamanan Siber Bergerak Menuju Pencegahan
Perkembangan Preemptive Cybersecurity menandai pergeseran penting dalam pendekatan modern untuk menjaga sistem dan data. Tidak lagi hanya berfokus pada penanganan pascaserangan, perusahaan dapat mengintegrasikan kecerdasan buatan, intelijen ancaman, otomatisasi, serta Zero Trust untuk mengantisipasi ancaman sebelum berkembang lebih jauh.
Evolusi TEKNOLOGI akan semakin mendorong inovasi cybersecurity dalam memprediksi pola serangan dan meningkatkan akurasi deteksi. Namun, keberhasilan strategi ini tetap membutuhkan kombinasi yang seimbang antara sistem cerdas, kontrol organisasi, pengawasan manusia, dan strategi keamanan. Anda dapat terus mempelajari inovasi keamanan digital berikutnya agar dapat mengikuti transformasi keamanan digital yang semakin cepat.