OpenShell Secure Runtime Hadirkan Lapisan Keamanan Baru untuk Menjalankan Aplikasi Modern

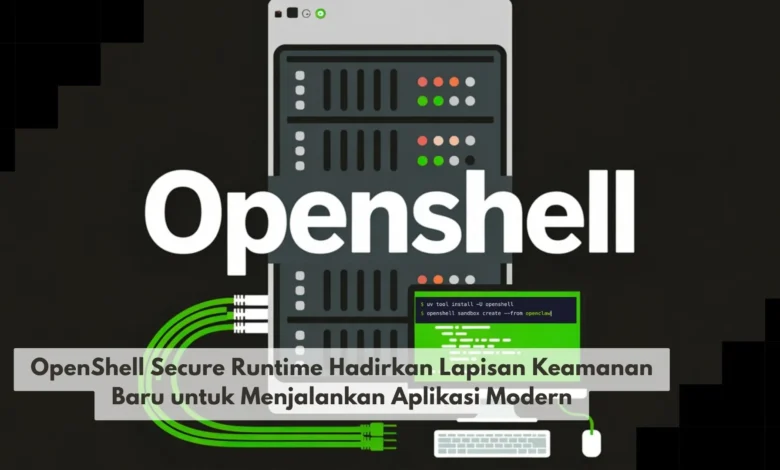
OpenShell Secure Runtime hadir sebagai konsep lingkungan eksekusi yang menempatkan keamanan sebagai bagian penting ketika aplikasi modern dijalankan. Di tengah perkembangan TEKNO yang membuat aplikasi semakin terhubung dengan layanan cloud, API, sistem otomatisasi, dan berbagai sumber data, pengendalian terhadap proses aplikasi menjadi semakin dibutuhkan. Pendekatan secure runtime berupaya memberikan ruang eksekusi yang lebih terkontrol sehingga aplikasi dapat menjalankan tugasnya tanpa memperoleh akses yang lebih luas daripada yang benar benar diperlukan.
OpenShell Secure Runtime Mendorong Eksekusi Aplikasi yang Lebih Terkontrol
Pendekatan OpenShell Secure Runtime membawa mekanisme eksekusi aplikasi yang lebih berorientasi pada keamanan. Fokus pendekatan ini adalah memberikan kontrol terhadap akses aplikasi ke berbagai sumber daya, sehingga setiap proses tidak harus memperoleh akses yang terlalu luas. Pendekatan seperti ini penting karena aplikasi modern sering berkomunikasi dengan file, jaringan, layanan eksternal, dan berbagai komponen lain.
Dalam perkembangan TEKNO modern, keamanan tidak lagi ideal jika hanya diterapkan setelah aplikasi selesai dikembangkan. Secure runtime dapat memberikan mekanisme tambahan untuk mengatur aktivitas software pada saat eksekusi. Jika sebuah proses tidak memerlukan izin terhadap sumber daya tertentu, izin dapat dikelola agar tidak diberikan secara berlebihan. Prinsip ini membantu mengurangi ruang akses yang tersedia apabila suatu proses mengalami kesalahan atau perilaku yang tidak diharapkan.
Pemisahan Lingkungan Eksekusi Membantu Menjaga Keamanan Sistem
Konsep isolasi memiliki peran besar dalam menciptakan lingkungan aplikasi yang lebih terkontrol. Aplikasi atau komponen tertentu dapat ditempatkan dalam ruang eksekusi dengan batas yang telah ditentukan. Dengan mekanisme isolasi ini, sebuah aplikasi tidak secara otomatis memperoleh kemampuan untuk mengakses seluruh bagian sistem.
Pemisahan lingkungan menjadi relevan ketika sebuah sistem menggunakan banyak komponen software. Aplikasi modern dapat menggunakan library, layanan tambahan, plugin, maupun komponen yang dikembangkan secara terpisah. Semakin banyak dependency dapat membuat pengelolaan keamanan menjadi semakin kompleks. Dengan isolasi yang tepat, masalah pada sebuah modul dapat dicegah agar tidak mudah meluas ke komponen lainnya.
Izin Aplikasi Dapat Dikelola Berdasarkan Kebutuhan Nyata
Pemberian hak akses minimum merupakan konsep yang banyak digunakan dalam desain keamanan. Aplikasi sebaiknya mendapatkan akses sebatas fungsi yang memang harus dijalankan. Jika suatu komponen hanya memerlukan sumber daya tertentu, maka akses terhadap bagian lain dapat dibatasi.
Pengaturan akses yang terstruktur dapat membuat pengembang lebih mudah mengevaluasi kebutuhan setiap komponen. Alih alih menyediakan izin besar sejak awal, tim dapat membatasi akses sesuai konteks penggunaan. Konsep ini sejalan dengan arah TEKNO yang menempatkan keamanan sebagai bagian dari arsitektur, sehingga perlindungan tidak hanya bergantung pada satu mekanisme.
Koneksi Aplikasi Perlu Dikendalikan untuk Menjaga Lingkungan Eksekusi
Koneksi jaringan telah menjadi bagian penting dari sebagian besar aplikasi masa kini. Proses aplikasi dapat membutuhkan komunikasi menuju layanan cloud, database, API, atau infrastruktur lainnya. Namun, semakin banyak tujuan jaringan yang dapat diakses, semakin kompleks pula kontrol yang harus diterapkan.
Lingkungan eksekusi yang aman dapat menerapkan aturan mengenai koneksi yang dapat digunakan aplikasi. Aplikasi dapat dibatasi agar hanya terhubung menuju tujuan yang relevan dengan fungsinya. Ketika suatu proses tidak membutuhkan komunikasi eksternal tertentu, akses tersebut dapat ditutup atau dibatasi sesuai konfigurasi. Model tersebut dapat membantu tim menjaga jalur komunikasi tetap terstruktur.
Aktivitas Aplikasi Perlu Dipantau Selama Proses Eksekusi
Keamanan yang baik tidak hanya membutuhkan pembatasan tetapi juga visibilitas terhadap aktivitas sistem. Developer dan administrator perlu mengetahui bagaimana aplikasi menggunakan sumber daya selama berjalan. Dengan pemantauan yang terstruktur, aktivitas yang berbeda dari pola normal dapat lebih mudah diperhatikan.
Data observabilitas juga dapat digunakan untuk memperbaiki konfigurasi keamanan. Apabila workload berulang kali meminta akses yang tidak sesuai kebutuhan, administrator dapat meninjau kembali aplikasi serta aturan yang digunakan. Model tersebut membantu menjadikan keamanan sebagai aktivitas yang berkelanjutan, bukan sebuah kebijakan statis yang tidak mengikuti perubahan aplikasi.
Perkembangan Cloud dan AI Mendorong Kebutuhan Runtime yang Lebih Aman
Perkembangan layanan cloud serta aplikasi kecerdasan buatan meningkatkan kebutuhan akan runtime yang memiliki batas keamanan jelas. Workload masa kini dapat memiliki kemampuan untuk membaca data, memanggil layanan, dan melakukan berbagai tindakan secara otomatis. Seiring bertambahnya kemampuan aplikasi, pengaturan izin dan sumber daya menjadi semakin penting.
Pendekatan runtime aman dapat melengkapi mekanisme keamanan lain dalam sebuah sistem. Berbagai mekanisme seperti autentikasi, enkripsi, kontrol akses, dan isolasi runtime dapat digunakan bersama. Satu mekanisme keamanan saja tidak cukup untuk menghadapi semua jenis masalah. Karena itu, arsitektur TEKNO yang matang biasanya menggabungkan beberapa kontrol sekaligus.
Penerapan OpenShell Secure Runtime Membutuhkan Konfigurasi yang Tepat
Lingkungan eksekusi yang lebih ketat perlu dirancang agar tetap nyaman digunakan oleh developer. Konfigurasi yang terlalu permisif dapat menghilangkan sebagian tujuan keamanan. Sebaliknya, kebijakan yang terlalu restriktif dapat mengganggu aktivitas yang sebenarnya dibutuhkan. Karena itu, pengembang perlu mencari titik seimbang antara perlindungan dan fungsi aplikasi.
Efisiensi sistem menjadi pertimbangan penting dalam implementasi lapisan keamanan. Isolasi, monitoring, pemeriksaan kebijakan, dan pengelolaan akses dapat membutuhkan sumber daya tambahan. Implementasi yang matang harus berusaha mempertahankan keamanan sekaligus respons aplikasi. Hal tersebut membuat pengujian menjadi bagian penting sebelum secure runtime diterapkan secara luas.
Kesimpulan OpenShell Secure Runtime Membawa Pendekatan Keamanan Baru
Konsep OpenShell Secure Runtime memperlihatkan pentingnya mengendalikan aplikasi ketika kode sedang dieksekusi. Melalui isolasi, pembatasan izin, pengendalian jaringan, serta observabilitas, lingkungan runtime dapat membantu mengurangi akses yang tidak diperlukan sekaligus meningkatkan visibilitas. Kebutuhan tersebut meningkat ketika aplikasi modern semakin kompleks dan terintegrasi.
Dalam ekosistem TEKNO, keamanan runtime berpotensi menjadi komponen yang semakin diperhatikan. Keamanan tetap membutuhkan kombinasi antara desain aplikasi, pengelolaan identitas, perlindungan data, kontrol jaringan, pembaruan sistem, dan pemantauan. Dengan penerapan yang tepat, pendekatan runtime aman dapat membantu developer menjalankan aplikasi secara lebih terkontrol tanpa menghilangkan fleksibilitas yang dibutuhkan. Anda dapat membagikan pendapat mengenai keamanan runtime sekaligus mengikuti perkembangan TEKNO berikutnya.