NVIDIA OpenShell Jadi Sorotan, Teknologi Baru untuk Menjalankan AI Agent dengan Kontrol dan Keamanan Lebih Ketat

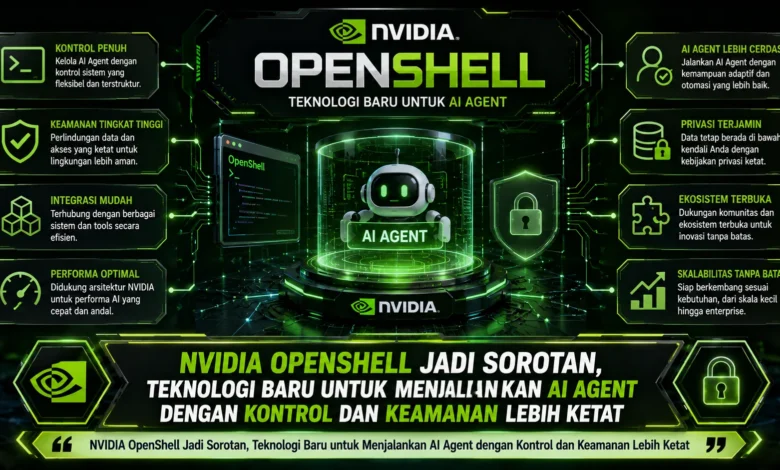
Perkembangan AI agent pada 2026 membuat isu keamanan semakin penting karena sistem tidak lagi sekadar menghasilkan jawaban, tetapi juga dapat membaca file, memakai tools, menjalankan kode, mengakses API, dan berinteraksi dengan berbagai layanan. NVIDIA OpenShell hadir sebagai runtime open source yang dirancang untuk menjalankan autonomous AI agent di lingkungan terisolasi dengan kontrol kebijakan yang lebih tegas. Pendekatan ini membuat TEKNOLOGI agentic AI dapat tetap memiliki kemampuan luas tanpa harus memperoleh akses tanpa batas terhadap file lokal, kredensial, proses sistem, maupun jaringan eksternal.
OpenShell Menawarkan Runtime Khusus bagi AI Agent yang Semakin Otonom
OpenShell dari NVIDIA dirancang sebagai runtime open source untuk menjalankan AI agent dengan kontrol yang lebih terstruktur. Daripada membuka izin tanpa batas ke lingkungan host, OpenShell mengoperasikan AI agent di dalam sandbox terisolasi sehingga setiap kemampuan dapat diatur melalui kebijakan.
Pendekatan tersebut menjadi semakin relevan ketika TEKNOLOGI AI agent mulai menangani pekerjaan yang lebih luas. AI agent modern dapat memproses data, mengoperasikan perangkat lunak, hingga mengakses jaringan. Fleksibilitas semacam itu tentu membutuhkan kontrol infrastruktur agar aktivitas yang melampaui kebutuhan dapat dibatasi sebelum menimbulkan masalah keamanan.
Sandbox Menjadi Lapisan Penting untuk Membatasi Aktivitas AI Agent
Salah satu fondasi keamanan dari NVIDIA OpenShell adalah isolasi lingkungan eksekusi. Dengan mekanisme ini, AI agent tidak langsung berjalan di host utama, melainkan dioperasikan dalam sandbox yang dikontrol. Pembatasan tersebut dapat membatasi interaksi dengan berkas, koneksi eksternal, eksekusi program, hingga penggunaan layanan inferensi.
Sistem ini menerapkan mekanisme pembatasan berbasis kernel sehingga aturan keamanan tidak hanya bergantung pada perilaku model. Karena itu, meskipun agent menghasilkan tindakan yang mencoba melampaui izin, sistem keamanan di bawahnya tetap dapat menolak akses yang melampaui aturan. Strategi tersebut membuat TEKNOLOGI keamanan agent memiliki lapisan perlindungan tambahan di luar AI itu sendiri.
OpenShell Menggunakan Aturan yang Bisa Ditinjau dan Diperbarui
OpenShell menggunakan konfigurasi aturan berbasis YAML untuk menentukan apa yang boleh dilakukan agent. Melalui file kebijakan tersebut, tim dapat mengatur direktori yang boleh dibaca atau ditulis, mengendalikan koneksi keluar, dan menentukan aturan eksekusi secara lebih transparan.
Model policy as code tersebut juga menawarkan nilai tambah bagi tim keamanan karena perubahan kebijakan dapat diperiksa melalui proses review. Revisi kebijakan dapat dibandingkan sehingga organisasi memiliki mekanisme audit yang lebih terstruktur. Cara tersebut membantu TEKNOLOGI AI agent dioperasikan bersama proses keamanan yang sudah ada.
OpenShell Mengendalikan Akses Agent ke Jaringan dan Informasi Sensitif
Sistem autonomous agent yang memperoleh koneksi internet tanpa batas dapat memunculkan tantangan keamanan apabila data internal secara tidak sengaja ditransmisikan ke endpoint eksternal. Sebagai langkah pengamanan, OpenShell menerapkan aturan koneksi keluar yang dapat mengontrol akses terhadap layanan eksternal.
Pendekatan deny by default dapat mencegah agent mengakses tujuan yang belum disetujui. Selain jaringan, OpenShell juga menyediakan mekanisme untuk credential dan informasi sensitif sehingga agent dapat menggunakan layanan tanpa memperoleh akses permanen terhadap semua credential. Gabungan mekanisme ini menjadi bagian penting dalam membangun agent yang lebih aman.
Kontrol Filesystem dan Proses Mengurangi Akses yang Tidak Diperlukan
Tidak hanya koneksi eksternal, OpenShell menyediakan kontrol terhadap akses file serta eksekusi program. Direktori tertentu dapat ditetapkan hanya untuk dibaca, sementara ruang penyimpanan yang diperlukan dapat digunakan sebagai area kerja agent. Lokasi yang tidak dicantumkan dapat dipisahkan dari ruang kerja AI.
Kontrol terhadap eksekusi juga dapat membatasi agent dari mengeksekusi aktivitas di luar kebutuhan tugas. Dengan agent berjalan sebagai proses yang tidak memiliki privilege penuh, potensi pengambilalihan lingkungan host dapat dikurangi. Mekanisme tersebut menjadi makin relevan ketika AI agent memiliki akses terhadap terminal.
Runtime Aman Menjadi Penting Saat Agent Mulai Menjalankan Tugas Jangka Panjang
Perkembangan autonomous agent mulai mengarah pada agen yang dapat berjalan dalam waktu panjang. Sistem seperti tersebut dapat mendelegasikan pekerjaan kepada subagent, memasang perangkat lunak, dan memodifikasi cara menyelesaikan tugas berdasarkan kebutuhan pekerjaan.
Semakin lama sebuah agent berjalan, semakin besar pula kebutuhan terhadap batas keamanan yang tidak dapat dilewati. OpenShell mencoba menempatkan keamanan pada lingkungan eksekusi, bukan hanya menggunakan pengamanan di tingkat aplikasi. Melalui pendekatan tersebut, agen dapat tetap menjalankan tugas kompleks sambil mematuhi kontrol yang ditetapkan sistem.
Kesimpulan, Keamanan Infrastruktur Menjadi Fondasi Penting Agentic AI
Perkembangan OpenShell menggambarkan bahwa pengamanan agentic AI semakin membutuhkan pendekatan di tingkat runtime. Dengan sandbox terisolasi, aturan berbasis YAML, network policy, serta kontrol aktivitas sistem, TEKNOLOGI ini menawarkan pendekatan yang lebih seimbang antara kemampuan agent yang luas dan kontrol infrastruktur yang terukur.
Pada masa mendatang, pendekatan seperti OpenShell berpotensi memegang peranan lebih besar ketika autonomous agent digunakan dalam lebih banyak workflow. Dari sudut pandang Anda, apakah sistem sandbox khusus AI agent akan menjadi bagian penting dari implementasi AI perusahaan? Sampaikan pendapat Anda mengenai arah perkembangan autonomous AI dan ikuti pembahasan selanjutnya untuk melihat bagaimana keamanan agentic AI terus berkembang.


