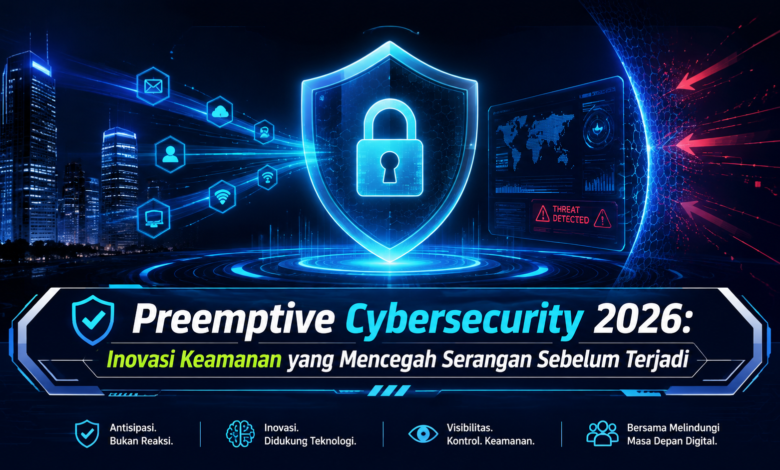
Perkembangan ancaman digital yang semakin kompleks membuat pendekatan keamanan konvensional tidak lagi cukup jika hanya mengandalkan respons setelah serangan terdeteksi. Preemptive Cybersecurity hadir sebagai pendekatan yang lebih proaktif dengan memanfaatkan analisis data, kecerdasan buatan, otomatisasi, dan pemetaan risiko untuk mengenali indikasi ancaman sebelum berkembang menjadi insiden serius. Memasuki 2026, konsep ini menjadi bagian penting dari evolusi TEKNOLOGI keamanan karena membantu organisasi membangun perlindungan digital yang lebih adaptif, cepat, dan berorientasi pada pencegahan.
Mengenal Pendekatan Preemptive Cybersecurity pada 2026
Keamanan siber preemptif menjadi metode pengamanan sistem yang berfokus menemukan potensi ancaman sebelum berkembang dengan memanfaatkan pemantauan cerdas serta analisis risiko. Berbeda dengan pendekatan reaktif, mekanisme ini tidak hanya menunggu insiden terjadi sehingga tim keamanan memiliki waktu lebih banyak untuk melakukan mitigasi.
Kemajuan TEKNOLOGI keamanan digital menjadikan keamanan preemptif semakin penting karena sistem bisnis semakin terhubung dengan layanan digital. Ekosistem cloud, Internet of Things, kecerdasan buatan, dan aplikasi modern menciptakan banyak titik yang perlu diamankan, sehingga deteksi dini memiliki nilai yang semakin besar.
AI dan Analisis Prediktif untuk Keamanan Siber
Kecerdasan buatan menjadi salah satu komponen utama dalam implementasi Preemptive Cybersecurity. Algoritma cerdas mampu menganalisis perilaku sistem untuk mengidentifikasi aktivitas yang menyimpang dari kondisi normal. Kemampuan tersebut memungkinkan sistem keamanan menghasilkan indikasi risiko secara lebih cepat tanpa selalu menunggu analisis manusia.
Kecerdasan buatan mampu menggabungkan beragam sinyal keamanan dari aktivitas perangkat, server, jaringan, aplikasi, serta cloud. Sinyal keamanan yang tersebar di banyak sistem dapat diproses menjadi gambaran risiko yang lebih lengkap, sehingga organisasi memperoleh konteks yang lebih jelas mengenai potensi serangan. Pemanfaatan TEKNOLOGI ini pada akhirnya mendukung keputusan keamanan yang lebih tepat.
Threat Intelligence Menjadi Fondasi Pencegahan
Data threat intelligence menghadirkan konteks tambahan mengenai berbagai teknik serangan, kerentanan sistem, dan indikator kompromi. Apabila intelijen ancaman dihubungkan dengan telemetri internal, sistem bisa menghasilkan penilaian risiko yang lebih kontekstual. Metode ini memungkinkan perusahaan mengambil tindakan sebelum risiko menjadi insiden nyata.
Informasi ancaman yang selalu disegarkan juga membantu sistem mengikuti perubahan taktik penyerang. Hal ini penting karena ancaman siber tidak bersifat statis. Dengan menggabungkan intelijen ancaman dan TEKNOLOGI analitik, pertahanan dapat bergerak dari sekadar mendeteksi menuju mengantisipasi.
Otomatisasi Mempercepat Respons Sebelum Serangan Meluas
Kecepatan menjadi faktor penting dalam keamanan digital karena aktivitas berbahaya mampu memengaruhi banyak sistem dalam waktu terbatas. Sistem otomatis dapat memperpendek waktu antara identifikasi risiko dan proses pengamanan. Ketika anomali dengan tingkat risiko tinggi dikenali, sistem dapat mengaktifkan prosedur mitigasi berdasarkan aturan keamanan.
Dalam penerapannya, sistem dapat membatasi koneksi dari sumber yang dianggap berisiko, menghentikan koneksi yang terindikasi berbahaya, atau mengirimkan peringatan prioritas kepada tim keamanan. Walaupun bermanfaat, respons otomatis harus diterapkan dengan aturan yang jelas agar tindakan pencegahan tidak mengganggu aktivitas normal.
Zero Trust Memperkuat Strategi Pencegahan Ancaman
Pendekatan Zero Trust menjadi pelengkap penting bagi keamanan preemptif dengan memastikan setiap akses diperiksa berdasarkan identitas dan konteks. Prinsip tidak memberikan kepercayaan tanpa validasi membantu membatasi ruang gerak apabila sebuah akun atau perangkat berhasil disusupi.
Saat arsitektur Zero Trust dipadukan dengan pemantauan berbasis AI, setiap permintaan akses dapat dinilai berdasarkan berbagai konteks. Lokasi, jenis perangkat, pola penggunaan, identitas, serta tingkat risiko dapat dianalisis sebelum izin diberikan. Integrasi TEKNOLOGI keamanan ini menciptakan lapisan perlindungan yang lebih adaptif.
Keuntungan Menerapkan Keamanan Siber Preemptif
Nilai penting yang ditawarkan strategi preemptive adalah potensinya dalam menekan risiko sebelum menyebabkan gangguan serius. Deteksi dan respons awal berpotensi mengurangi waktu berhentinya operasional, menjaga data dan sistem yang bernilai, serta mempertahankan stabilitas layanan digital.
Di luar aspek perlindungan sistem, pendekatan ini juga dapat meningkatkan efisiensi kerja tim cybersecurity. Alert dapat diklasifikasikan sesuai tingkat urgensinya, sehingga administrator dapat mengalokasikan waktu pada risiko yang membutuhkan tindakan segera. Melalui pengelolaan prioritas yang lebih baik, organisasi mampu meningkatkan kesiapan menghadapi ancaman.
Kesimpulan: Preemptive Cybersecurity Membentuk Pertahanan Digital Baru
Keamanan siber preemptif pada 2026 mencerminkan transformasi besar dalam strategi perlindungan terhadap risiko siber. Daripada sepenuhnya mengandalkan tindakan setelah insiden muncul, organisasi mulai memanfaatkan AI, threat intelligence, otomatisasi, dan Zero Trust untuk mendeteksi serta mengurangi risiko lebih dini.
Perkembangan TEKNOLOGI diperkirakan terus memperluas kemampuan pertahanan digital dalam memprediksi pola serangan dan meningkatkan akurasi deteksi. Meski demikian, efektivitas pendekatan preemptive tetap bergantung pada perpaduan yang tepat antara otomatisasi, tata kelola, sumber daya manusia, serta prosedur keamanan. Pembaca dapat terus mengikuti perkembangan cybersecurity terbaru agar lebih siap menghadapi perubahan ancaman di masa mendatang.