NVIDIA OpenShell Jadi Sorotan, Teknologi Baru untuk Menjalankan AI Agent dengan Kontrol dan Keamanan Lebih Ketat

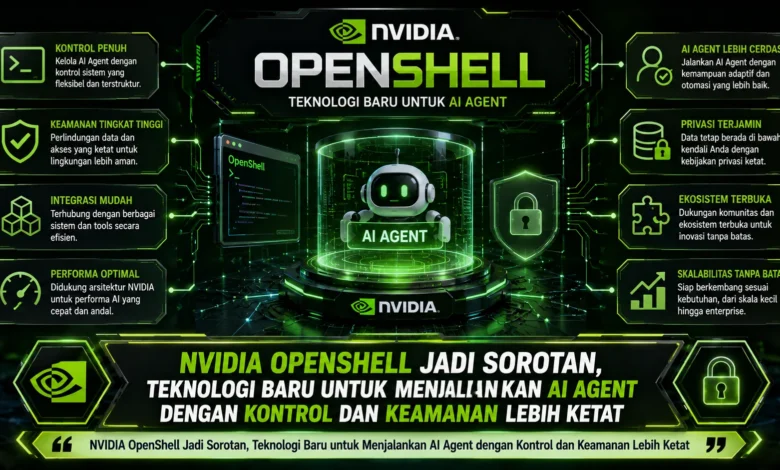
Perkembangan AI agent pada 2026 membuat isu keamanan semakin penting karena sistem tidak lagi sekadar menghasilkan jawaban, tetapi juga dapat membaca file, memakai tools, menjalankan kode, mengakses API, dan berinteraksi dengan berbagai layanan. NVIDIA OpenShell hadir sebagai runtime open source yang dirancang untuk menjalankan autonomous AI agent di lingkungan terisolasi dengan kontrol kebijakan yang lebih tegas. Pendekatan ini membuat TEKNOLOGI agentic AI dapat tetap memiliki kemampuan luas tanpa harus memperoleh akses tanpa batas terhadap file lokal, kredensial, proses sistem, maupun jaringan eksternal.
NVIDIA OpenShell Mulai Menjadi Fondasi Keamanan untuk Agentic AI
NVIDIA OpenShell dirancang sebagai runtime open source untuk mengoperasikan agen kecerdasan buatan dengan pembatasan yang lebih jelas. Ketimbang menyediakan izin tanpa batas ke lingkungan host, OpenShell mengoperasikan AI agent di dalam ruang eksekusi terkontrol sehingga aktivitas tertentu dapat dikendalikan berdasarkan policy.
Konsep tersebut menjadi semakin relevan ketika TEKNOLOGI AI agent mulai menangani pekerjaan yang lebih luas. Agen otonom dapat mengakses file, mengoperasikan perangkat lunak, hingga memanggil API. Kemampuan yang luas tersebut tentu membutuhkan kontrol infrastruktur agar tindakan yang tidak sesuai kebijakan dapat dikendalikan sebelum menimbulkan masalah keamanan.
Isolasi Sistem Membantu OpenShell Mengendalikan Tindakan Agent
Salah satu konsep utama dari NVIDIA OpenShell adalah isolasi lingkungan eksekusi. Lewat pendekatan tersebut, AI agent tidak langsung berjalan di komputer induk, melainkan dijalankan dalam ruang yang memiliki batas tertentu. Mekanisme tersebut dapat mencakup akses file, jaringan, eksekusi program, hingga akses terhadap model AI.
Sistem ini menerapkan kontrol pada tingkat kernel sehingga aturan keamanan tidak hanya diterapkan pada lapisan aplikasi. Karena itu, meskipun agent mendapat perintah yang tidak sesuai, sistem keamanan di bawahnya tetap dapat menghentikan aktivitas yang berada di luar kebijakan. Strategi tersebut membuat TEKNOLOGI keamanan agent tidak sepenuhnya bergantung pada prompt.
Policy Berbasis YAML Menentukan Batas Akses AI Agent
NVIDIA OpenShell memanfaatkan policy yang ditulis dalam format YAML untuk menentukan apa yang boleh dilakukan agent. Melalui file kebijakan tersebut, tim dapat mengatur direktori yang boleh dibaca atau ditulis, menetapkan tujuan jaringan yang diizinkan, dan menentukan aturan eksekusi secara lebih transparan.
Sistem aturan deklaratif tersebut juga memberikan keuntungan bagi developer dan administrator karena penyesuaian izin dapat dikelola dalam version control. Pembaruan policy dapat dibandingkan sehingga perusahaan memiliki mekanisme audit yang lebih terstruktur. Mekanisme semacam ini membantu TEKNOLOGI AI agent diterapkan dengan tata kelola yang lebih matang.
OpenShell Mengendalikan Akses Agent ke Jaringan dan Informasi Sensitif
Agen kecerdasan buatan dengan koneksi internet tanpa batas dapat membuka potensi masalah apabila data internal secara tidak sengaja dikirim ke tujuan yang salah. Sebagai langkah pengamanan, OpenShell menerapkan aturan koneksi keluar yang dapat menentukan tujuan yang diperbolehkan.
Pendekatan deny by default dapat membatasi komunikasi hanya pada layanan yang diizinkan. Di samping pengaturan koneksi, OpenShell juga dirancang untuk membantu kredensial serta rahasia sistem sehingga agent tidak perlu memegang kredensial tanpa pembatasan. Integrasi kontrol tersebut menjadi elemen strategis dalam mengoperasikan TEKNOLOGI agentic AI secara lebih terkontrol.
Hak Akses File dan Program Bisa Dibatasi Sesuai Kebutuhan
Tidak hanya koneksi eksternal, OpenShell menyediakan kontrol terhadap filesystem dan proses. Lokasi penyimpanan tertentu dapat dibatasi tanpa izin penulisan, sementara direktori kerja tertentu dapat diizinkan untuk dimodifikasi. Lokasi yang tidak dicantumkan dapat diblokir dari agent.
Kontrol terhadap eksekusi juga dapat membatasi agent dari mengoperasikan proses yang tidak diperlukan. Dengan agent berjalan sebagai identitas sistem yang dibatasi, potensi pengambilalihan lingkungan host dapat dikurangi. Lapisan perlindungan seperti ini menjadi semakin penting ketika AI agent dapat membuat dan mengeksekusi program secara mandiri.
OpenShell Dirancang untuk Agent yang Berjalan Lama dan Semakin Mandiri
Generasi AI agent berikutnya mulai mengarah pada agen yang dapat berjalan dalam waktu panjang. Sistem seperti tersebut dapat membentuk agen tambahan, menambah tool, dan memodifikasi cara menyelesaikan tugas berdasarkan kondisi yang ditemui.
Semakin lama sebuah agent berjalan, semakin besar pula kebutuhan terhadap batas keamanan yang tidak dapat dilewati. Runtime ini menghadirkan keamanan pada runtime agent, bukan hanya berharap agent selalu mengikuti prompt. Melalui pendekatan tersebut, agen dapat tetap menjalankan tugas kompleks sambil berada di dalam batas kebijakan.
Kesimpulan, OpenShell Menjadi Pendekatan Baru untuk Mengontrol Autonomous Agent
Kehadiran NVIDIA OpenShell memperlihatkan bahwa keamanan AI agent semakin tidak cukup hanya ditangani melalui prompt dan aplikasi. Dengan sandbox terisolasi, kebijakan yang dapat ditinjau, kontrol jaringan, serta kontrol aktivitas sistem, TEKNOLOGI ini mencoba menciptakan titik tengah antara fleksibilitas autonomous agent dan pengawasan sistem yang kuat.
Ke depan, pendekatan seperti OpenShell berpotensi semakin dibutuhkan ketika perusahaan mulai menjalankan lebih banyak AI agent. Bagaimana menurut Anda, apakah infrastruktur seperti NVIDIA OpenShell akan menjadi bagian penting dari implementasi AI perusahaan? Bagikan pandangan Anda mengenai perkembangan TEKNOLOGI ini dan ikuti perkembangan terbaru untuk mengetahui perubahan berikutnya dalam ekosistem AI agent.