Trusted Execution Environment 2026 Jadi Lapisan Keamanan Penting untuk Melindungi Data Saat Sedang Diproses

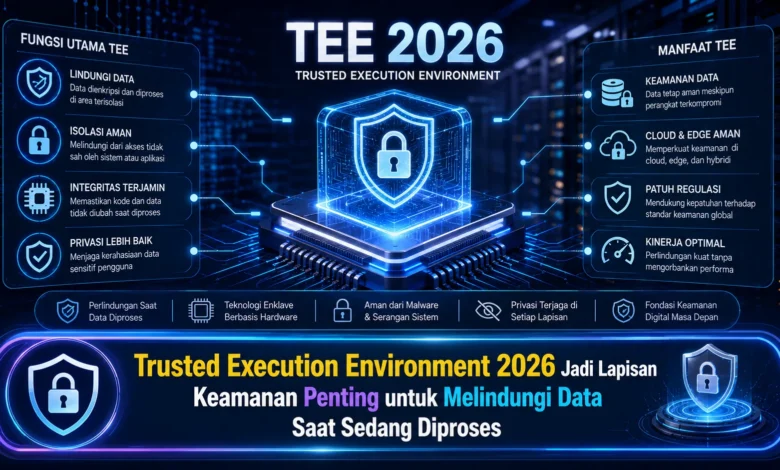
Trusted Execution Environment atau TEE semakin relevan pada 2026 ketika perlindungan data tidak lagi cukup hanya dilakukan saat informasi disimpan maupun dikirim melalui jaringan. Data yang sedang diproses juga membutuhkan perlindungan karena pada tahap inilah informasi sensitif berada dalam kondisi aktif dan dapat menjadi sasaran serangan. Dalam perkembangan TEKNOLOGI keamanan modern, TEE hadir sebagai lingkungan eksekusi terisolasi yang membantu menjaga kode serta data tetap terlindungi ketika sedang digunakan oleh sistem.
Trusted Execution Environment Membawa Lapisan Perlindungan Baru
Lingkungan eksekusi tepercaya merupakan ruang eksekusi yang dipisahkan dibandingkan komponen sistem utama. Tujuan utamanya adalah mengamankan program dan informasi saat digunakan. Menggunakan pemisahan ini, layanan mampu mengolah operasi sensitif secara lebih terkontrol.
Pendekatan tersebut semakin dibutuhkan seiring meningkatnya pemanfaatan infrastruktur cloud, AI, dan platform analitik. Sejumlah layanan berbasis TEKNOLOGI membutuhkan kemampuan untuk mengolah data penting dengan meminimalkan risiko mengeksposnya terhadap lingkungan lain.
Data Saat Diproses Menjadi Fokus Penting dalam Keamanan Modern
Pada pendekatan perlindungan data umum, data sering dilindungi selama berada di penyimpanan atau dikirimkan melalui jaringan. Mekanisme kriptografi bisa mengamankan informasi dalam penyimpanan dan data dalam perjalanan. Akan tetapi, ketika data tersebut harus digunakan, situasi keamanannya berpotensi menjadi lebih kompleks.
Trusted Execution Environment dapat membantu menutup celah perlindungan tersebut melalui menciptakan ruang eksekusi dengan isolasi tertentu. Materi sensitif bisa diolah melalui lingkungan tersebut supaya interaksi oleh bagian yang tidak berwenang dapat dikendalikan. Metode ini berkembang sebagai elemen strategis pada komputasi rahasia.
TEE Memanfaatkan Pemisahan untuk Melindungi Aplikasi Sensitif
Salah satu aspek mendasar TEE ialah pemisahan di antara ruang pemrosesan terlindungi dengan lingkungan sistem lainnya. Pemisahan ini dapat dibangun dengan fitur perangkat keras yang dibuat untuk membatasi kemampuan membaca ke data yang berada di dalam TEE.
Saat aplikasi memproses fungsi penting, lingkungan terlindungi dapat memberikan perlindungan untuk melindungi privasi dan validitas eksekusi tersebut. Dengan kata lain, elemen yang berada di luar ruang tersebut tidak semestinya memperoleh akses langsung terhadap informasi yang sedang diproses.
Komputasi Rahasia Membuat Perlindungan Data Semakin Menyeluruh
Kemajuan confidential computing mendorong TEE kian relevan dalam arsitektur cloud generasi baru. Pendekatan komputasi terlindungi berfokus agar dapat menjaga materi sensitif selama dalam proses pemrosesan. Lingkungan eksekusi tepercaya dapat menjadi fondasi untuk mendukung model keamanan tersebut.
Strategi tersebut berpotensi relevan bagi perusahaan yang mengolah data dengan tingkat kerahasiaan tinggi pada platform cloud. Berkat mekanisme attestation, pihak pengguna bisa memperoleh informasi verifikasi mengenai apakah aplikasi yang ditentukan dieksekusi menggunakan TEE yang diharapkan sebelum kemudian informasi rahasia diproses.
Penggunaan TEE Berkembang Bersama AI dan Cloud Computing
Kemajuan kecerdasan buatan ikut memperbesar permintaan terhadap keamanan informasi ketika analisis berlangsung. Sistem AI kerap menggunakan dataset penting untuk pemrosesan. Jika dataset itu memuat data pribadi, kontrol pada tahap komputasi menjadi aspek yang tidak boleh diabaikan.
TEE dapat digunakan dalam mendukung area komputasi yang lebih terlindungi. Model seperti ini berpotensi menciptakan ruang bagi berbagai organisasi dalam menggunakan komputasi modern dengan tetap mengurangi perhatian terhadap perlindungan pada informasi penting.
Attestation Membantu Memastikan Lingkungan Eksekusi Dapat Dipercaya
Mekanisme verifikasi merupakan salah satu kemampuan penting untuk ekosistem TEE. Melalui mekanisme tersebut, pihak yang hendak mengirimkan data bisa memvalidasi identitas area pemrosesan sebelum akhirnya aktivitas dimulai.
Fungsi ini membantu memperkuat kepercayaan yang menghubungkan pengguna dengan platform pemrosesan. Meski demikian, verifikasi lingkungan juga membutuhkan digabungkan dengan mekanisme perlindungan tambahan, mengingat TEE tidak seharusnya dianggap sebagai pengganti semua kontrol keamanan.
TEE Bukan Solusi Tunggal untuk Semua Ancaman Keamanan
Meski TEE memberikan mekanisme keamanan penting, mekanisme tersebut tidak menjadi solusi tunggal. Perusahaan juga harus menerapkan enkripsi, kontrol identitas, otorisasi, observabilitas, serta pemeliharaan sistem melalui pendekatan yang terstruktur.
Penerapan TEE juga menimbulkan kebutuhan seputar dukungan hardware, efisiensi, dan kompleksitas pengembangan. Oleh sebab itu, pengembang perlu mengidentifikasi beban kerja yang secara khusus memperoleh manfaat dari pemrosesan terlindungi. Perencanaan yang matang akan memungkinkan TEKNOLOGI ini memberikan manfaat keamanan tanpa kerumitan yang kurang bermanfaat.
Kesimpulan Trusted Execution Environment 2026
TEE pada 2026 menegaskan pentingnya pengamanan data tidak lagi bergantung untuk informasi dalam penyimpanan atau informasi dalam perjalanan, melainkan turut ketika informasi sedang digunakan. Dengan lingkungan eksekusi terisolasi, pengguna berpotensi menambahkan kontrol keamanan terhadap workload dan data sensitif.
Dalam perkembangannya, TEE dapat berkembang sebagai fondasi tambahan untuk arsitektur keamanan, terutama saat cloud semakin digunakan. Kombinasi mekanisme isolasi dengan manajemen identitas dapat menciptakan arsitektur keamanan berlapis. Bagaimana menurut Anda, seberapa besar TEE mampu menjadi komponen utama pada cloud dan AI? Bagikan opini Anda dan simak inovasi TEKNOLOGI keamanan di masa mendatang.