Trusted Execution Environment 2026 Jadi Lapisan Keamanan Penting untuk Melindungi Data Saat Sedang Diproses

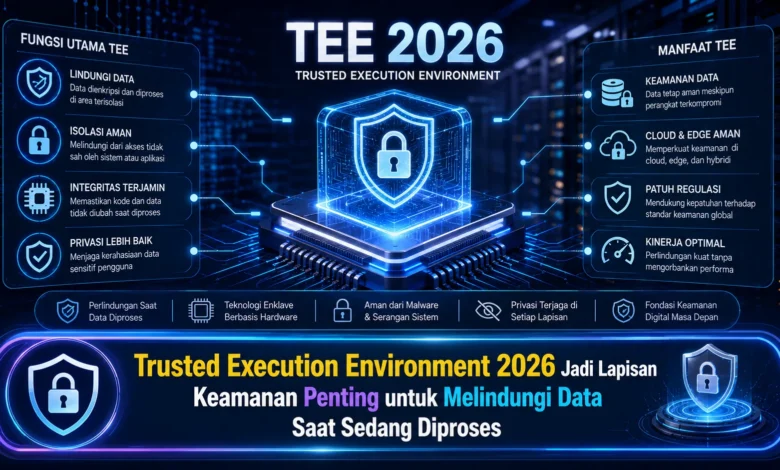
Trusted Execution Environment atau TEE semakin relevan pada 2026 ketika perlindungan data tidak lagi cukup hanya dilakukan saat informasi disimpan maupun dikirim melalui jaringan. Data yang sedang diproses juga membutuhkan perlindungan karena pada tahap inilah informasi sensitif berada dalam kondisi aktif dan dapat menjadi sasaran serangan. Dalam perkembangan TEKNOLOGI keamanan modern, TEE hadir sebagai lingkungan eksekusi terisolasi yang membantu menjaga kode serta data tetap terlindungi ketika sedang digunakan oleh sistem.
TEE Memperkuat Keamanan Data Saat Sedang Digunakan
TEE merupakan area pemrosesan yang terisolasi dibandingkan komponen sistem utama. Fungsi dasarnya yaitu mengamankan kode dan materi sensitif ketika berada dalam tahap eksekusi. Melalui pemisahan ini, layanan dapat memproses operasi sensitif secara lebih aman.
Arsitektur ini semakin relevan seiring meningkatnya pemanfaatan infrastruktur cloud, AI, dan pemrosesan data. Berbagai sistem digital perlu mengolah data penting tanpa membukanya ke lingkungan lain.
TEE Melengkapi Perlindungan Data yang Sudah Tersimpan dan Dikirim
Dalam pendekatan perlindungan data umum, materi digital biasanya diamankan ketika berada di penyimpanan atau ditransmisikan melalui koneksi. Mekanisme kriptografi bisa melindungi data at rest dan data in transit. Namun, sewaktu materi tersebut harus digunakan, situasi keamanannya bisa membutuhkan pendekatan berbeda.
TEE membantu mengatasi kebutuhan keamanan tersebut dengan menciptakan lingkungan pemrosesan yang terlindungi. Materi sensitif bisa diolah di dalam ruang terisolasi tersebut sehingga interaksi dari bagian yang tidak berwenang dapat diminimalkan. Strategi semacam ini menjadi elemen strategis dalam komputasi rahasia.
TEE Memanfaatkan Pemisahan untuk Melindungi Aplikasi Sensitif
Di antara aspek mendasar TEE adalah pembatasan di antara ruang pemrosesan terlindungi dari lingkungan sistem lainnya. Isolasi semacam ini dapat didukung menggunakan dukungan prosesor yang disediakan agar dapat membatasi interaksi ke memori yang berada pada TEE.
Apabila layanan memproses operasi sensitif, ruang eksekusi tepercaya mampu memberikan perlindungan untuk mempertahankan privasi dan integritas proses tersebut. Dalam praktiknya, komponen di luar lingkungan tepercaya tidak otomatis memperoleh kemampuan melihat ke informasi yang sedang digunakan.
TEE Menjadi Komponen Penting dalam Confidential Computing
Perkembangan confidential computing menjadikan TEE lebih penting untuk infrastruktur digital generasi baru. Pendekatan komputasi terlindungi dirancang guna mengamankan informasi selama aktif diproses. Area pemrosesan terisolasi mampu berperan sebagai lapisan dalam mendukung model keamanan tersebut.
Strategi tersebut bisa bermanfaat untuk organisasi yang memproses informasi penting di lingkungan komputasi eksternal. Melalui mekanisme attestation, pihak pengguna dapat mendapatkan informasi verifikasi bahwa workload tertentu diproses pada TEE yang diharapkan sebelum kemudian materi penting dikirimkan.
TEE Semakin Relevan untuk AI Cloud dan Pengolahan Data Sensitif
Perkembangan sistem berbasis AI turut memperbesar perhatian pada pengamanan data ketika proses komputasi. Platform kecerdasan buatan kerap memerlukan data dalam jumlah besar untuk analisis. Ketika dataset itu memuat informasi rahasia, kontrol selama pemrosesan berkembang sebagai perhatian utama.
Trusted Execution Environment berpotensi diterapkan dalam membangun ruang pemrosesan yang lebih terlindungi. Hal ini dapat membuka peluang untuk pengguna TEKNOLOGI dalam menggunakan layanan AI berbasis cloud tanpa mengabaikan kontrol pada informasi penting.
Attestation Memperkuat Kepercayaan terhadap Lingkungan Komputasi
Proses attestation menjadi salah satu fungsi utama pada ekosistem TEE. Menggunakan proses ini, aplikasi yang perlu mengirimkan data mampu memverifikasi kondisi TEE sebelum pengolahan dilanjutkan.
Proses attestation dapat membantu memperkuat keyakinan sistem antara pengguna terhadap infrastruktur. Walaupun begitu, mekanisme tersebut tetap membutuhkan digabungkan menggunakan kontrol keamanan lainnya, sebab TEE tidak merupakan pengganti penuh arsitektur cybersecurity secara keseluruhan.
Penerapan Trusted Execution Environment Harus Dirancang Secara Matang
Meski TEE menyediakan mekanisme keamanan penting, pendekatan tersebut bukan perlindungan yang berdiri sendiri. Organisasi tetap perlu mempertahankan perlindungan data, manajemen identitas, otorisasi, pemantauan, serta patch keamanan dengan terstruktur.
Implementasi TEE turut memunculkan pertimbangan terkait kesesuaian infrastruktur, efisiensi, dan pengelolaan aplikasi. Oleh sebab itu, perusahaan perlu menentukan beban kerja yang paling memerlukan perlindungan TEE. Perencanaan yang tepat dapat mendukung mekanisme tersebut menghasilkan keamanan tambahan tanpa kompleksitas yang tidak diperlukan.
Kesimpulan Trusted Execution Environment 2026
Perkembangan Trusted Execution Environment menegaskan bagaimana perlindungan informasi tidak lagi berfokus ketika informasi dalam penyimpanan atau data yang dikirim, melainkan turut pada informasi sedang digunakan. Dengan lingkungan eksekusi terisolasi, pengguna bisa memperkuat mekanisme pengamanan terhadap informasi bernilai tinggi.
Dalam perkembangannya, lingkungan eksekusi tepercaya berpotensi berperan sebagai fondasi tambahan untuk confidential computing, terutama seiring cloud kian diadopsi. Kombinasi TEKNOLOGI confidential computing dengan manajemen identitas dapat mendukung pendekatan perlindungan yang lebih kuat. Menurut Anda, apakah TEE mampu menjadi komponen utama pada cloud dan AI? Sampaikan pendapat Anda dan ikuti inovasi TEKNOLOGI komputasi modern selanjutnya.