Microsoft Execution Containers Dirancang untuk Membatasi Akses Agen AI di Windows

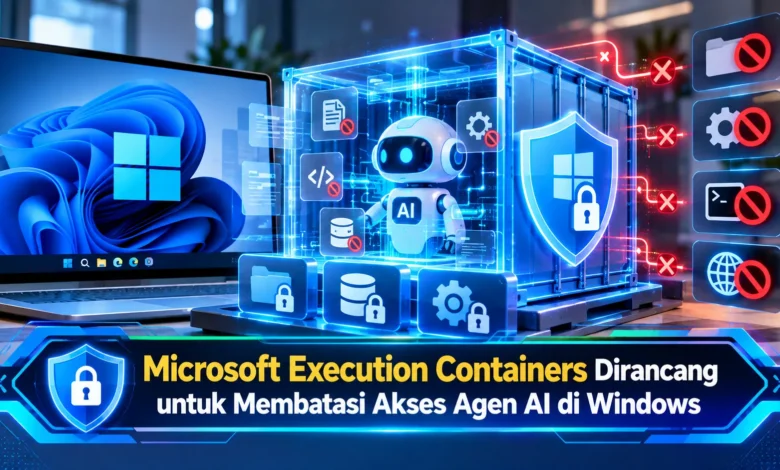
Microsoft memperkenalkan Microsoft Execution Containers atau MXC sebagai teknologi keamanan yang dirancang untuk membatasi akses agen kecerdasan buatan ketika menjalankan tugas di lingkungan Windows. Inovasi ini menjadi bagian penting dari perkembangan sistem operasi yang semakin terintegrasi dengan AI, terutama ketika agen digital mampu membuka file, menjalankan perintah, dan berinteraksi dengan berbagai aplikasi. Melalui pendekatan isolasi berbasis kebijakan, MXC membantu memastikan agen AI hanya menggunakan sumber daya yang memang diperlukan. Kehadirannya menawarkan solusi terhadap tantangan keamanan otomatisasi modern, sekaligus membuka peluang bagi pengembang dan perusahaan untuk memanfaatkan kecerdasan buatan tanpa memberikan akses berlebihan terhadap sistem komputer.
Mengenal Microsoft Execution Containers sebagai Teknologi Keamanan AI
Microsoft Execution Containers atau MXC diperkenalkan sebagai lapisan eksekusi berbasis kebijakan yang dirancang untuk mengendalikan operasi sistem AI otomatis. Tidak seperti aplikasi biasa dengan alur kerja yang sudah ditentukan, agen AI berpotensi memilih operasi yang berubah sesuai kebutuhan tugas. Kemampuan tersebut membuka peluang dalam meningkatkan produktivitas, tetapi juga membawa risiko pengelolaan akses. Dalam penggunaan praktis, asisten pengembang perangkat lunak mungkin memerlukan akses ke repositori untuk menguji perubahan perangkat lunak. Meskipun tugasnya sah, agen tidak perlu mendapatkan kebebasan mengubah semua file komputer.
Untuk mengatasi tantangan tersebut, Microsoft menghadirkan MXC dengan mekanisme kontrol yang ditentukan pengembang. Dengan pendekatan tersebut, tim pengembang serta pengelola sistem dapat menentukan sumber daya yang diizinkan sebelum proses otomatis dijalankan. Microsoft mengumumkan ketersediaan umum MXC pada 7 Oktober 2026 setelah sebelumnya menyediakan versi pratinjau. Salah satu prinsip utamanya adalah membuat pembatasan tidak dapat diubah sendiri oleh beban kerja. Melalui pengaturan tersebut, perangkat lunak yang dijalankan agen tidak diberi kewenangan mengubah batas izinnya sendiri. Strategi keamanan tersebut membantu mengurangi potensi kerusakan akibat tindakan agen.
Sistem Kebijakan Keamanan yang Digunakan Microsoft MXC
Prinsip pengoperasian Microsoft Execution Containers dibangun melalui kebijakan yang menjelaskan sumber daya untuk proses otomatis tertentu. Ketika menyiapkan agen, tim teknis dapat mengatur direktori yang diizinkan untuk diakses, sumber daya dengan hak tulis, serta tujuan komunikasi yang dapat dihubungi. Dalam contoh penerapan, asisten AI pengelola kode dapat diizinkan mengakses dan memperbarui folder sumber kode yang ditetapkan. Pada saat bersamaan, akses terhadap berkas sensitif di luar proyek dapat ditolak. Melalui pembatasan seperti ini, agen tetap dapat menyelesaikan pekerjaan tanpa memerlukan semua izin pengguna.
Tidak hanya mengatur direktori, MXC juga mendukung kontrol komunikasi masuk dan keluar serta penggunaan desktop. Dalam konfigurasi tertentu, proses otomatis dapat dilarang untuk menggunakan antarmuka grafis personal. Pengaturan tersebut memberikan perlindungan tambahan ketika agen melakukan tindakan dinamis. Misalnya, agen mungkin menerima instruksi berbahaya dari dokumen. Namun, kebijakan keamanan di luar kendali model tetap dapat membatasi operasi yang tidak mendapat izin. Mekanisme perlindungan tersebut tidak menjamin semua ancaman hilang, tetapi mengurangi ruang tindakan yang berpotensi merugikan.
Jenis Container yang Didukung Microsoft Execution Containers
Dalam rancangan MXC, Microsoft menawarkan beragam jenis container yang dapat disesuaikan berdasarkan tingkat perlindungan yang diperlukan. Salah satu pilihannya adalah Session Container yang beroperasi melalui lingkungan desktop tersendiri. Mekanisme pemisahan tersebut dirancang membatasi lingkungan kerja AI dari sesi interaktif manusia. Session Container relevan bagi agen yang menjalankan tugas berkelanjutan. Selain itu, tersedia WSL Container atau WSLc yang memanfaatkan Windows Subsystem for Linux untuk mengoperasikan lingkungan kerja dengan ekosistem Linux. Container tersebut sesuai untuk agen pemrograman yang bergantung pada Linux dalam lingkungan Windows 11.
Untuk kebutuhan isolasi yang berbeda, Microsoft turut mengembangkan MicroVM sebagai backend yang masih bersifat percobaan. Teknologi MicroVM menggunakan batas keamanan melalui virtualisasi untuk membatasi dampak beban kerja berisiko. Jenis ini ditujukan bagi tugas yang membutuhkan perlindungan tambahan. Dukungan MicroVM disebut tersedia secara eksperimental pada Windows 11 dan Linux. Dengan mempertimbangkan status tersebut, tim teknis harus menilai kecocokan dengan lingkungan produksi sebelum memilih mekanisme isolasi. Pilihan model isolasi tersebut menggambarkan kebutuhan pemilihan teknologi berdasarkan jenis tugas dan tingkat risiko.
Manfaat Microsoft Execution Containers bagi Pengembang dan Perusahaan
Bagi pengembang perangkat lunak, Microsoft Execution Containers memberikan pendekatan untuk mengelola beban kerja AI dengan aturan keamanan. Sebagai contoh, kelompok programmer mungkin memanfaatkan asisten pemrograman untuk memperbaiki kesalahan program. Berkat kebijakan container, agen dapat diberikan izin mengubah berkas proyek tanpa mendapatkan kemampuan memodifikasi konfigurasi produksi. Pengendalian akses ini membantu menjaga infrastruktur aplikasi aktif apabila otomatisasi mencoba melakukan perubahan berlebihan. Melalui pendekatan tersebut, manfaat otomatisasi berpotensi dipertahankan sambil mengurangi kewenangan yang tidak diperlukan.
Pada skala operasional bisnis, pengawasan aktivitas kecerdasan buatan menjadi semakin penting karena berbagai agen mungkin bekerja bersamaan. Melalui penerapan MXC, pengelola infrastruktur perusahaan dapat mengatur izin penggunaan sumber daya berdasarkan kebutuhan bisnis. Sebagai ilustrasi, agen penyusun laporan mungkin hanya memerlukan akses ke folder tertentu. Melalui pengaturan akses minimum, agen dapat dicegah menggunakan dokumen rahasia di luar pekerjaannya. Pendekatan tersebut membantu pengelolaan risiko serta memberikan landasan untuk pengendalian aktivitas yang lebih terstruktur. Meski demikian, konfigurasi akses tetap harus diuji agar aktivitas penting tidak terhambat secara tidak perlu.
Integrasi MXC dengan Microsoft Entra dan Agent 365
Tidak hanya membatasi beban kerja, Microsoft juga menyiapkan MXC dengan layanan kontrol akses untuk mendukung pengendalian otomatisasi. Salah satu komponen yang dilibatkan adalah Microsoft Entra, yang akan mendukung identifikasi terpisah antara operasi AI dan tindakan pemilik akun. Pendekatan manajemen identitas ini membantu mendukung kebijakan keamanan khusus. Sebagai contoh, akun karyawan perusahaan dapat memperoleh izin berdasarkan tanggung jawab, sedangkan perangkat lunak otonom memperoleh hak akses yang lebih sempit. Walaupun arahnya telah dijelaskan, dukungan identitas agen melalui Entra masih termasuk rencana perluasan Windows.
Selain itu Microsoft sedang menyiapkan perluasan kontrol Microsoft Agent 365 untuk otomatisasi berbasis perangkat. Melalui arah pengembangan tersebut, bagian keamanan organisasi akan dapat mengawasi aktivitas agen secara lebih terpusat. Di sisi lain, dukungan MXC pada Windows 365 telah diperkenalkan dalam status ketersediaan umum, sehingga pengembang dapat menjalankan agen melalui lingkungan komputer berbasis cloud. Penyatuan pendekatan keamanan tersebut mencerminkan kebutuhan pemantauan operasional dalam penerapan otomatisasi skala perusahaan. Agar penerapannya efektif, tim keamanan sebaiknya menggabungkan kebijakan container dengan manajemen identitas.
Peluang Microsoft MXC dalam Ekosistem AI Generasi Berikutnya
Pengembangan teknologi isolasi Microsoft menjadi bagian dari perkembangan dalam pengendalian otomatisasi berbasis AI. Mengikuti kemajuan teknologi perangkat lunak otonom, perlunya lingkungan eksekusi terlindungi diperkirakan semakin besar. Salah satu keuntungan MXC adalah penggunaan konfigurasi terpadu. MXC mendukung skema kebijakan berformat JSON dan SDK multibahasa untuk mempermudah pengembangan sistem. Berkat sistem kebijakan ini, pengembang dapat mendefinisikan kebutuhan akses tanpa selalu menulis konfigurasi keamanan khusus dari awal. Namun demikian, kemampuan pengamanan dapat bervariasi antarplatform.
Hal penting lainnya, MXC tidak dibatasi hanya untuk Windows karena skema kebijakannya dapat digunakan pada Windows, macOS, dan Linux melalui mekanisme container masing-masing platform. Fleksibilitas tersebut dapat membantu perusahaan yang menggunakan beberapa sistem operasi dalam menjaga konsistensi kebijakan. Namun demikian, penggunaan konfigurasi bersama tidak menjamin backend memiliki tingkat isolasi identik. Tim keamanan sebaiknya memeriksa karakteristik isolasi berdasarkan kebutuhan perlindungan aplikasi. Seiring meluasnya otomatisasi, teknologi seperti MXC dapat mengambil peran lebih besar dalam mengembangkan sistem operasi berorientasi agen. Efektivitas penerapannya akan bergantung pada kualitas kebijakan serta pengelolaan risiko secara konsisten.
Peran Teknologi Isolasi Microsoft bagi Masa Depan Agen AI
Microsoft Execution Containers menjadi inovasi berarti dalam perlindungan lingkungan kerja berbasis AI. Berkat dukungan kebijakan akses yang terstruktur, MXC membantu membatasi penggunaan sumber daya di luar kewenangan. Pilihan lingkungan container serta konfigurasi lintas platform menawarkan kemudahan pengembangan bagi administrator perusahaan. Meskipun memiliki manfaat keamanan, efektivitas penerapannya tetap memerlukan kebijakan yang tepat. Melalui penerapan yang bertanggung jawab, teknologi ini berpotensi mendukung pengembangan sistem AI dengan batas kewenangan jelas. Bagaimana pendapat Anda, apakah teknologi isolasi seperti MXC akan meningkatkan kepercayaan terhadap otomatisasi? Silakan bagikan pendapat Anda mengenai masa depan keamanan AI.