Trusted Execution Environment 2026 Jadi Lapisan Keamanan Penting untuk Melindungi Data Saat Sedang Diproses

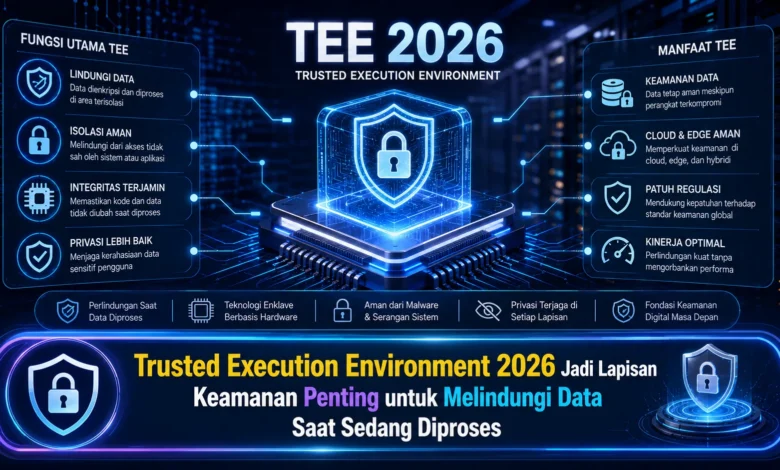
Trusted Execution Environment atau TEE semakin relevan pada 2026 ketika perlindungan data tidak lagi cukup hanya dilakukan saat informasi disimpan maupun dikirim melalui jaringan. Data yang sedang diproses juga membutuhkan perlindungan karena pada tahap inilah informasi sensitif berada dalam kondisi aktif dan dapat menjadi sasaran serangan. Dalam perkembangan TEKNOLOGI keamanan modern, TEE hadir sebagai lingkungan eksekusi terisolasi yang membantu menjaga kode serta data tetap terlindungi ketika sedang digunakan oleh sistem.
Trusted Execution Environment Membawa Lapisan Perlindungan Baru
TEE menjadi area komputasi yang dipisahkan dibandingkan komponen sistem utama. Fungsi dasarnya ialah menjaga program dan informasi ketika sedang diproses. Melalui isolasi tersebut, aplikasi bisa mengolah aktivitas penting secara lebih terkontrol.
Arsitektur TEE kian relevan karena bertambahnya penerapan infrastruktur cloud, kecerdasan buatan, dan pemrosesan data. Berbagai aplikasi modern harus mengolah informasi sensitif tanpa membukanya kepada komponen yang tidak diperlukan.
TEE Melengkapi Perlindungan Data yang Sudah Tersimpan dan Dikirim
Pada arsitektur keamanan konvensional, informasi umumnya dilindungi selama tersimpan dalam media maupun dikirimkan lewat koneksi. Mekanisme kriptografi mampu melindungi informasi dalam penyimpanan dan data in transit. Meski demikian, sewaktu materi tersebut mulai diproses, situasi keamanannya dapat menjadi lebih kompleks.
TEE membantu menutup kesenjangan tersebut dengan menciptakan lingkungan pemrosesan yang terlindungi. Informasi bisa digunakan melalui area aman tersebut supaya interaksi yang berasal dari bagian yang tidak berwenang berpotensi dibatasi. Strategi tersebut merupakan bagian penting untuk arsitektur keamanan komputasi modern.
Lingkungan Terisolasi Mengurangi Akses Tidak Diperlukan
Salah satu karakteristik utama TEE adalah isolasi yang memisahkan ruang pemrosesan terlindungi dengan komponen di luar TEE. Proteksi semacam ini sering didukung dengan dukungan prosesor yang disediakan untuk mengontrol kemampuan membaca terhadap data yang disimpan sementara pada TEE.
Apabila layanan menjalankan aktivitas rahasia, ruang eksekusi tepercaya dapat membantu menjaga privasi dan validitas eksekusi tersebut. Dengan kata lain, komponen di luar TEE tidak semestinya mendapatkan kemampuan melihat terhadap informasi selama diproses.
TEE Menjadi Komponen Penting dalam Confidential Computing
Perkembangan confidential computing mendorong TEE lebih relevan untuk infrastruktur digital generasi baru. Komputasi rahasia bertujuan untuk melindungi data selama aktif diproses. Lingkungan eksekusi tepercaya bisa berperan sebagai lapisan untuk mendukung perlindungan tersebut.
Pendekatan ini berpotensi relevan untuk institusi yang harus menganalisis data dengan tingkat kerahasiaan tinggi menggunakan lingkungan komputasi eksternal. Dengan proses verifikasi lingkungan, aplikasi dapat memperoleh informasi verifikasi untuk memastikan bahwa kode tertentu diproses di dalam lingkungan tepercaya tertentu sebelum informasi rahasia dikirimkan.
TEE Semakin Relevan untuk AI Cloud dan Pengolahan Data Sensitif
Perkembangan kecerdasan buatan ikut meningkatkan kebutuhan pada pengamanan data ketika proses komputasi. Sistem AI dapat memerlukan kumpulan informasi dalam pemrosesan. Jika data tersebut memuat informasi rahasia, perlindungan selama pemrosesan menjadi aspek yang tidak boleh diabaikan.
Lingkungan eksekusi terisolasi dapat dimanfaatkan untuk mendukung lingkungan komputasi yang memiliki isolasi. Model seperti ini membuka kemungkinan bagi berbagai organisasi agar dapat mengembangkan komputasi modern tanpa mengurangi perhatian terhadap pengamanan terhadap informasi penting.
Attestation Membantu Memastikan Lingkungan Eksekusi Dapat Dipercaya
Proses attestation dapat menjadi satu dari kemampuan penting dalam arsitektur confidential computing. Dengan metode verifikasi tersebut, aplikasi yang perlu memberikan materi sensitif dapat memverifikasi identitas area pemrosesan sebelum kemudian aktivitas dijalankan.
Proses tersebut berperan dalam memperkuat kepercayaan di antara pemilik data terhadap lingkungan komputasi. Walaupun begitu, verifikasi lingkungan masih perlu digabungkan dengan mekanisme perlindungan tambahan, karena TEE tidak merupakan substitusi semua kontrol keamanan.
TEE Bukan Solusi Tunggal untuk Semua Ancaman Keamanan
Walaupun TEE menyediakan isolasi yang berguna, mekanisme tersebut bukan perlindungan yang berdiri sendiri. Organisasi masih sebaiknya menggunakan perlindungan data, manajemen identitas, pembatasan akses, monitoring, serta pembaruan keamanan dengan berkelanjutan.
Penerapan TEE turut memunculkan kebutuhan terkait kompatibilitas, performa, dan kompleksitas pengembangan. Oleh sebab itu, organisasi perlu mengidentifikasi beban kerja yang benar benar membutuhkan isolasi tambahan. Perencanaan yang tepat akan memungkinkan TEE menawarkan manfaat keamanan sekaligus menghindari kerumitan yang kurang bermanfaat.
Kesimpulan TEE sebagai Lapisan Keamanan Data
TEE pada 2026 menunjukkan pentingnya pengamanan data bukan sekadar diterapkan untuk data at rest atau data in transit, namun juga ketika data sedang diproses. Berkat lingkungan eksekusi terisolasi, perusahaan bisa membangun kontrol keamanan untuk informasi bernilai tinggi.
Secara keseluruhan, lingkungan eksekusi tepercaya berpotensi berperan sebagai bagian penting dalam arsitektur keamanan, terutama ketika AI semakin diadopsi. Perpaduan TEE bersama manajemen identitas bisa membentuk strategi keamanan yang lebih menyeluruh. Dalam pandangan Anda, apakah TEE mampu berubah menjadi komponen utama pada cloud dan AI? Bagikan pandangan Anda dan ikuti kemajuan TEKNOLOGI komputasi modern di masa mendatang.