Trusted Execution Environment 2026 Jadi Lapisan Keamanan Penting untuk Melindungi Data Saat Sedang Diproses

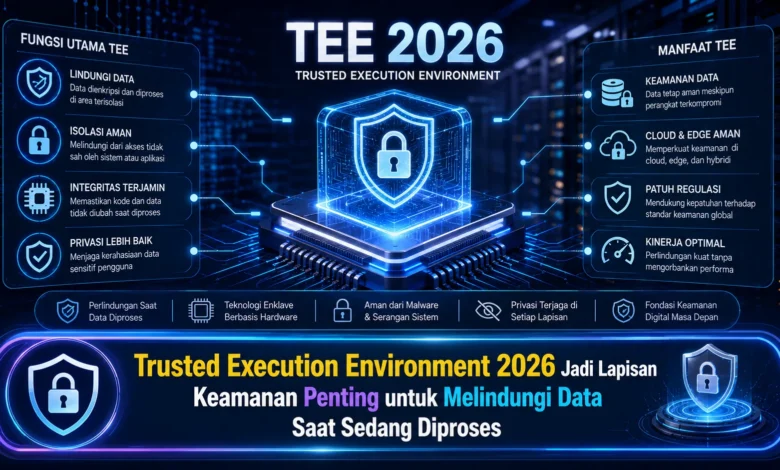
Trusted Execution Environment atau TEE semakin relevan pada 2026 ketika perlindungan data tidak lagi cukup hanya dilakukan saat informasi disimpan maupun dikirim melalui jaringan. Data yang sedang diproses juga membutuhkan perlindungan karena pada tahap inilah informasi sensitif berada dalam kondisi aktif dan dapat menjadi sasaran serangan. Dalam perkembangan TEKNOLOGI keamanan modern, TEE hadir sebagai lingkungan eksekusi terisolasi yang membantu menjaga kode serta data tetap terlindungi ketika sedang digunakan oleh sistem.
Trusted Execution Environment Menjadi Fondasi Keamanan Komputasi Modern
Trusted Execution Environment merupakan lingkungan pemrosesan yang dipisahkan dari bagian sistem lainnya. Tujuan dasarnya ialah melindungi program dan data saat digunakan. Melalui pemisahan tersebut, aplikasi bisa memproses operasi sensitif melalui mekanisme yang lebih terlindungi.
Konsep tersebut semakin relevan ketika meningkatnya penerapan infrastruktur cloud, kecerdasan buatan, dan platform analitik. Banyak sistem digital membutuhkan kemampuan untuk memproses data bernilai tinggi tanpa mengeksposnya ke bagian sistem yang tidak berwenang.
TEE Melengkapi Perlindungan Data yang Sudah Tersimpan dan Dikirim
Di dalam sistem keamanan tradisional, materi digital biasanya diamankan saat disimpan serta dikirimkan menggunakan saluran komunikasi. Enkripsi dapat menjaga data tersimpan dan data in transit. Namun, saat informasi itu perlu dibaca oleh aplikasi, tingkat perlindungannya berpotensi membutuhkan pendekatan berbeda.
Lingkungan eksekusi tepercaya membantu menutup kesenjangan tersebut dengan menyediakan ruang eksekusi yang terisolasi. Materi sensitif bisa digunakan di dalam ruang terisolasi tersebut sehingga interaksi dari bagian yang tidak berwenang bisa dibatasi. Pendekatan tersebut merupakan elemen strategis dalam TEKNOLOGI confidential computing.
TEE Memanfaatkan Pemisahan untuk Melindungi Aplikasi Sensitif
Salah satu ciri penting TEE terletak pada isolasi antara ruang pemrosesan terlindungi dengan lingkungan sistem lainnya. Proteksi ini sering diperkuat melalui mekanisme hardware yang disediakan untuk mengatur kemampuan membaca kepada data yang disimpan sementara di dalam TEE.
Saat layanan menjalankan operasi sensitif, TEE mampu mendukung mempertahankan kerahasiaan dan keutuhan operasi tersebut. Dalam praktiknya, komponen yang berada di luar lingkungan tepercaya tidak otomatis memperoleh kemampuan melihat kepada data yang tengah digunakan.
TEE Menjadi Komponen Penting dalam Confidential Computing
Perkembangan confidential computing mendorong TEE kian relevan untuk infrastruktur digital modern. Confidential computing berfokus agar dapat melindungi materi sensitif saat dalam proses pemrosesan. Lingkungan eksekusi tepercaya dapat berperan sebagai fondasi untuk menjalankan konsep tersebut.
Strategi tersebut bisa berguna dalam institusi yang perlu memproses data sensitif di infrastruktur bersama. Melalui proses verifikasi lingkungan, sistem mampu mendapatkan informasi verifikasi untuk memastikan bahwa workload tertentu berjalan menggunakan lingkungan yang sesuai sebelum data sensitif diproses.
Penggunaan TEE Berkembang Bersama AI dan Cloud Computing
Pertumbuhan AI ikut memperbesar perhatian pada pengamanan data saat pemrosesan. Sistem AI dapat menggunakan data dalam jumlah besar dalam pemrosesan. Ketika data tersebut memuat materi sensitif, kontrol pada tahap komputasi berkembang sebagai perhatian utama.
Lingkungan eksekusi terisolasi bisa diterapkan untuk mendukung lingkungan pemrosesan dengan perlindungan tambahan. Model seperti ini berpotensi menciptakan ruang untuk pengguna TEKNOLOGI untuk mengembangkan komputasi modern sekaligus mengurangi perhatian terhadap pengamanan pada data sensitif.
Attestation Memperkuat Kepercayaan terhadap Lingkungan Komputasi
Proses attestation menjadi satu dari kemampuan penting dalam lingkungan Trusted Execution Environment. Menggunakan metode verifikasi tersebut, aplikasi yang hendak memberikan informasi dapat memeriksa status area pemrosesan sebelum aktivitas dilanjutkan.
Proses attestation dapat membantu meningkatkan kepercayaan yang menghubungkan pemilik data terhadap platform pemrosesan. Meski demikian, attestation masih membutuhkan diintegrasikan menggunakan mekanisme perlindungan tambahan, sebab TEE tidak seharusnya dianggap sebagai pengganti penuh seluruh sistem keamanan.
TEE Bukan Solusi Tunggal untuk Semua Ancaman Keamanan
Meski TEE menawarkan isolasi yang berguna, mekanisme tersebut tidak menjadi jawaban untuk seluruh masalah. Organisasi juga sebaiknya mempertahankan enkripsi, pengelolaan akun, pengaturan hak akses, monitoring, serta pembaruan keamanan dengan terstruktur.
Penggunaan TEE dapat membawa pertimbangan seputar kompatibilitas, performa, dan arsitektur sistem. Karena itu, perusahaan perlu mengidentifikasi proses yang secara khusus membutuhkan pemrosesan terlindungi. Strategi yang seimbang akan memungkinkan TEKNOLOGI ini menawarkan nilai perlindungan dengan meminimalkan kompleksitas yang tidak diperlukan.
Kesimpulan Peran TEE dalam Keamanan Komputasi Modern
TEE pada 2026 menunjukkan bahwa pengamanan data tidak hanya diterapkan untuk data yang disimpan atau data in transit, namun juga pada data sedang diproses. Dengan TEE, perusahaan dapat membangun mekanisme pengamanan untuk workload dan data sensitif.
Pada akhirnya, Trusted Execution Environment berpotensi berperan sebagai bagian penting dalam infrastruktur digital modern, terutama seiring AI semakin digunakan. Integrasi TEE dengan manajemen identitas bisa membentuk pendekatan keamanan berlapis. Menurut Anda, apakah TEE mampu berkembang menjadi komponen utama dalam sistem komputasi masa depan? Bagikan pendapat Anda dan ikuti kemajuan TEKNOLOGI komputasi modern di masa mendatang.