Trusted Execution Environment 2026 Jadi Lapisan Keamanan Penting untuk Melindungi Data Saat Sedang Diproses

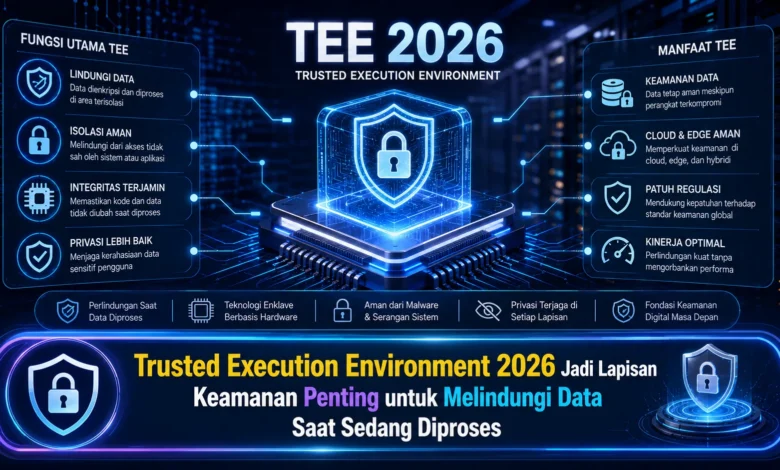
Trusted Execution Environment atau TEE semakin relevan pada 2026 ketika perlindungan data tidak lagi cukup hanya dilakukan saat informasi disimpan maupun dikirim melalui jaringan. Data yang sedang diproses juga membutuhkan perlindungan karena pada tahap inilah informasi sensitif berada dalam kondisi aktif dan dapat menjadi sasaran serangan. Dalam perkembangan TEKNOLOGI keamanan modern, TEE hadir sebagai lingkungan eksekusi terisolasi yang membantu menjaga kode serta data tetap terlindungi ketika sedang digunakan oleh sistem.
TEE Memperkuat Keamanan Data Saat Sedang Digunakan
TEE berfungsi sebagai ruang pemrosesan dengan perlindungan khusus dari lingkungan komputasi umum. Fungsi dasarnya yaitu menjaga program dan materi sensitif ketika berada dalam tahap eksekusi. Melalui perlindungan khusus tersebut, layanan dapat menjalankan aktivitas penting secara lebih terlindungi.
Konsep ini semakin relevan karena semakin besarnya pemanfaatan infrastruktur cloud, kecerdasan buatan, dan analitik data. Banyak layanan berbasis TEKNOLOGI membutuhkan kemampuan untuk memproses data bernilai tinggi dengan meminimalkan risiko memperlihatkannya kepada lingkungan lain.
Keamanan Data in Use Mendapat Perhatian Lebih Besar
Pada sistem keamanan tradisional, materi digital biasanya diproteksi ketika disimpan atau dipindahkan melalui jaringan. Teknik enkripsi bisa menjaga data at rest dan data dalam perjalanan. Meski demikian, sewaktu materi tersebut harus diproses, perlindungannya berpotensi menjadi lebih kompleks.
TEE berupaya mengisi kebutuhan keamanan tersebut menggunakan menyediakan ruang eksekusi yang terisolasi. Materi sensitif mampu diproses dalam ruang terisolasi tersebut supaya interaksi yang berasal dari sistem di luar lingkungan berpotensi dikendalikan. Pendekatan semacam ini merupakan elemen strategis dalam komputasi rahasia.
TEE Memanfaatkan Pemisahan untuk Melindungi Aplikasi Sensitif
Salah satu aspek mendasar TEE adalah isolasi di antara lingkungan aman dan lingkungan sistem lainnya. Isolasi ini sering didukung melalui fitur perangkat keras yang dirancang untuk mengontrol akses kepada informasi yang berada di dalam TEE.
Saat layanan melakukan fungsi penting, ruang eksekusi tepercaya mampu membantu melindungi confidentiality dan integritas eksekusi tersebut. Artinya, elemen di luar TEE tidak semestinya mendapatkan akses langsung terhadap memori sensitif selama dieksekusi.
TEE Menjadi Komponen Penting dalam Confidential Computing
Perkembangan confidential computing menjadikan TEE lebih menarik dalam infrastruktur digital generasi baru. Pendekatan komputasi terlindungi dirancang agar dapat mengamankan data saat sedang digunakan. Area pemrosesan terisolasi bisa berperan sebagai lapisan pada menjalankan model keamanan tersebut.
Strategi tersebut dapat relevan bagi perusahaan yang memproses informasi penting menggunakan lingkungan komputasi eksternal. Dengan mekanisme attestation, aplikasi mampu memperoleh indikasi bahwa workload tertentu berjalan di dalam TEE yang diharapkan sebelum kemudian informasi rahasia diberikan.
Kebutuhan AI Modern Mendorong Perlindungan Data Saat Diproses
Pertumbuhan kecerdasan buatan juga mendorong kebutuhan untuk perlindungan data selama pemrosesan. Platform kecerdasan buatan sering membutuhkan dataset penting guna pemrosesan. Ketika data tersebut mengandung data pribadi, keamanan selama pemrosesan merupakan perhatian utama.
Lingkungan eksekusi terisolasi dapat dimanfaatkan dalam membangun area komputasi yang lebih terlindungi. Model seperti ini dapat membuka peluang untuk berbagai organisasi dalam mengembangkan layanan AI berbasis cloud dengan tetap melemahkan pengamanan atas data sensitif.
Attestation Membantu Memastikan Lingkungan Eksekusi Dapat Dipercaya
Proses attestation merupakan bagian komponen strategis dalam lingkungan Trusted Execution Environment. Menggunakan metode verifikasi tersebut, sistem yang akan memberikan materi sensitif mampu memvalidasi status lingkungan eksekusi sebelum kemudian aktivitas dijalankan.
Proses tersebut berperan dalam membangun keyakinan sistem yang menghubungkan penyedia informasi terhadap platform pemrosesan. Namun, attestation juga perlu diintegrasikan bersama strategi keamanan menyeluruh, sebab TEE tidak merupakan pengganti penuh semua kontrol keamanan.
Penerapan Trusted Execution Environment Harus Dirancang Secara Matang
Meski TEE menawarkan lapisan perlindungan tambahan, pendekatan tersebut bukan perlindungan yang berdiri sendiri. Perusahaan juga perlu menerapkan enkripsi, pengelolaan akun, pengaturan hak akses, observabilitas, serta pemeliharaan sistem secara terstruktur.
Implementasi TEE dapat memunculkan kebutuhan mengenai dukungan hardware, performa, dan arsitektur sistem. Karena itu, organisasi perlu mengidentifikasi proses yang paling memerlukan pemrosesan terlindungi. Strategi yang matang bisa memungkinkan TEE memberikan keamanan tambahan tanpa kerumitan yang kurang bermanfaat.
Kesimpulan Trusted Execution Environment 2026
TEE pada 2026 menunjukkan pentingnya perlindungan informasi bukan sekadar bergantung pada data yang disimpan atau informasi dalam perjalanan, tetapi juga selama data berada dalam tahap komputasi. Melalui TEE, perusahaan dapat memperkuat kontrol keamanan terhadap proses penting.
Pada akhirnya, lingkungan eksekusi tepercaya dapat berkembang sebagai bagian penting dalam arsitektur keamanan, terutama seiring AI semakin digunakan. Perpaduan TEKNOLOGI confidential computing dan manajemen identitas mampu mendukung strategi perlindungan yang lebih kuat. Bagaimana menurut Anda, apakah TEE mampu menjadi lapisan keamanan umum dalam sistem komputasi masa depan? Sampaikan opini Anda dan pantau kemajuan TEKNOLOGI confidential computing di masa mendatang.