Aurzen Zip Pro Bawa Konsep Proyektor Portabel Lebih Praktis, Hiburan Layar Besar Kini Makin Fleksibel

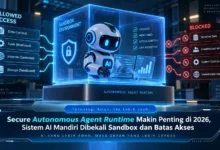
Perkembangan AI agent pada 2026 membuat kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai sistem digital. Kemampuan tersebut membawa manfaat besar bagi dunia TEKNOLOGI, tetapi sekaligus memunculkan kebutuhan keamanan yang lebih ketat. AI Agent Sandboxing menjadi salah satu pendekatan penting karena memungkinkan agen AI tetap produktif sambil membatasi aksesnya terhadap data, jaringan, aplikasi, dan sistem sensitif.
Agen AI Membutuhkan Lingkungan Eksekusi yang Lebih Aman
AI Agent Sandboxing berkembang sebagai mekanisme kontrol strategis ketika kecerdasan buatan mandiri memperoleh akses yang semakin beragam. Dengan sistem tersebut, agen dapat menjalankan serangkaian instruksi dalam area eksekusi terkendali sehingga interaksi dengan lingkungan digital tidak berjalan tanpa pengawasan.
Model perlindungan tersebut menjadi semakin penting pada 2026 karena AI agent modern tidak hanya menghasilkan teks, tetapi dapat menggunakan tool, menjalankan kode, dan mengakses layanan eksternal. Ketika kewenangan agen bertambah, kontrol keamanan menjadi semakin diperlukan dalam arsitektur TEKNOLOGI modern.
Prinsip Least Privilege Memperkuat Keamanan AI Agent
Fondasi dasar dalam AI Agent Sandboxing adalah menerapkan prinsip least privilege sesuai pekerjaan yang harus diselesaikan. Jika agen hanya membutuhkan kemampuan melihat data, sistem tidak perlu memberikan akses perubahan. Begitu pula ketika agen memerlukan API tertentu, koneksi menuju sistem lain dapat tidak diberikan.
Strategi izin minimum ini dapat membatasi cakupan dampak apabila agen menjalankan tindakan yang tidak sesuai. Alih alih memberikan kewenangan penuh secara langsung, pengelola dapat membuka akses secara bertahap. Dengan begitu, AI masih mampu menyelesaikan tugas tanpa membuka sistem sensitif secara menyeluruh.
Data Sensitif Memerlukan Batas Akses yang Lebih Ketat
Sumber daya bernilai tinggi menjadi bagian utama yang perlu dibatasi secara hati hati ketika sistem AI mulai diintegrasikan dalam infrastruktur organisasi. Basis data internal, kredensial sistem, serta pengaturan server sebaiknya tidak diberikan secara langsung kecuali benar benar diperlukan.
Sistem pembatasan dapat mengisolasi agen dari sistem penting dan hanya menyediakan bagian yang diperlukan. Izin dengan masa berlaku tertentu juga dapat dimanfaatkan untuk mengurangi risiko. Perpaduan sandbox dengan pembatasan akses membuat perlindungan data menjadi semakin terukur.
Akses Jaringan Agen AI Perlu Diatur Secara Selektif
Integrasi dengan berbagai layanan menjadi fitur penting dari sistem agentic AI. Agen dapat menjelajahi layanan web, berinteraksi dengan API, menjalankan kode, atau membaca dan mengolah file. Namun, masing masing akses tersebut juga menambahkan kebutuhan kontrol tambahan.
Melalui sandboxing, akses jaringan dapat diatur berdasarkan tujuan tertentu. Proses menjalankan program juga dapat diproses dalam ruang eksekusi terbatas dengan kontrol yang sesuai. Strategi keamanan semacam ini membantu memastikan bahwa agen hanya menggunakan sumber daya yang diperlukan.
Setiap Tindakan Agen Perlu Memiliki Jejak yang Jelas
Sandbox tanpa pemantauan belum cukup untuk menjaga implementasi agentic AI. Setiap proses penting sebaiknya didokumentasikan sehingga tim keamanan dapat memahami tindakan yang telah dijalankan. Audit log dapat menghasilkan informasi operasional ketika terjadi masalah.
Pengawasan aktivitas juga dapat digunakan untuk mengenali pola yang tidak biasa. Jika agen mencoba secara tidak wajar mengakses sumber daya terlarang, sistem dapat memberikan peringatan. Kombinasi monitoring dengan isolasi eksekusi dapat menghasilkan perlindungan TEKNOLOGI yang lebih menyeluruh.
Aksi Sensitif AI Agent Memerlukan Kontrol Manusia
Tidak semua tindakan sebaiknya dieksekusi tanpa konfirmasi, terutama ketika berdampak pada data penting. Mengubah konfigurasi, mengirim transaksi, atau mengubah izin sistem dapat membutuhkan otorisasi tambahan sebelum dilanjutkan.
Pendekatan human in the loop bukan berarti agen kehilangan kemampuan otomatisasi. Sebaliknya, agen dapat menjalankan tugas rutin secara mandiri, sementara tindakan berisiko tinggi diarahkan menuju tahap persetujuan. Pembagian tersebut membantu menggabungkan kecepatan serta kontrol dalam penggunaan agen AI di lingkungan nyata.
Kesimpulan AI Agent Sandboxing dan Keamanan AI 2026
AI Agent Sandboxing kian relevan pada 2026 ketika sistem otonom semakin terhubung. Pembatasan izin, sandboxing proses, pengaturan penggunaan layanan, serta pemantauan tindakan dapat diterapkan secara berlapis untuk mengurangi risiko.
Ke depan, industri TEKNOLOGI perlu menyeimbangkan kecerdasan agen yang terus berkembang dengan batas keamanan yang jelas. Sandboxing tidak hanya menjadi fitur tambahan, tetapi dapat menjadi sebagai standar penting dalam pengembangan agentic AI. Pelaku industri dapat mengamati perkembangan pendekatan ini dan mengevaluasi strateginya agar sistem kecerdasan buatan masa depan tetap produktif sekaligus terkendali.


