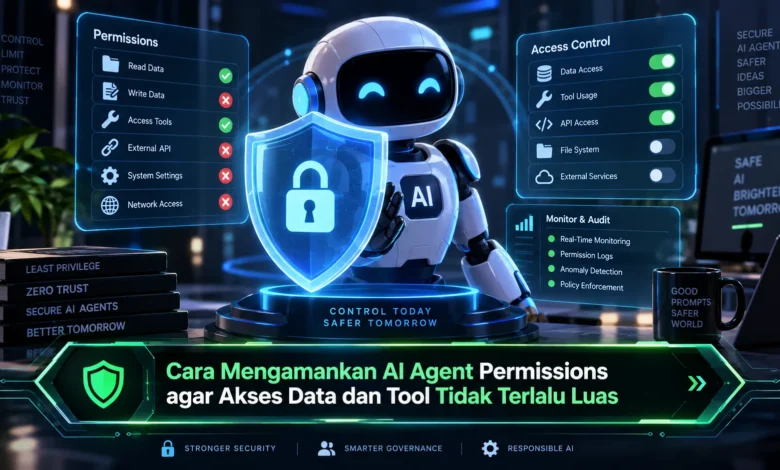
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Terapkan Prinsip Least Privilege pada AI Agent
Tahap awal untuk menjaga keamanan AI agent adalah menggunakan konsep hak akses minimum. Prinsip ini memastikan agent hanya memperoleh akses yang benar benar diperlukan untuk menyelesaikan tugasnya. Jika AI agent hanya membutuhkan informasi dari database, maka akses modifikasi seharusnya tetap dinonaktifkan.
Pengaturan permission minimum dapat membatasi konsekuensi jika AI melakukan tindakan yang keliru. Apabila sistem mendapatkan perintah yang salah, kemampuannya tetap dibatasi oleh permission yang sudah ditentukan. Dalam implementasi TEKNOLOGI yang menggunakan agent, pendekatan akses minimum dapat menjadi lapisan perlindungan utama.
Kelompokkan Hak Akses Sesuai Tugas Agent
Masing masing agent perlu mempunyai fungsi dan tanggung jawab yang terdefinisi. Agent untuk membaca laporan tidak perlu memiliki permission yang sama dengan agent administrasi. Dengan pemisahan role yang tepat, tim keamanan dapat memahami batas setiap agent.
Role based permission dapat membuat administrasi banyak agent menjadi lebih sederhana. Misalnya, role reader dapat diberikan kemampuan membaca data saja, sedangkan peran editor mendapatkan permission tambahan untuk memperbarui data. Pemisahan tersebut membuat struktur akses lebih mudah diaudit dan membatasi risiko akibat privilege yang terlalu luas.
Atur Batas Data yang Dapat Dibaca AI Agent
Tidak cukup hanya mengatur read dan write permission, administrator sebaiknya membatasi resource yang tersedia bagi setiap agent. AI agent biasanya hanya memerlukan sebagian data untuk menyelesaikan pekerjaannya. Karena itu, data scope sebaiknya ditentukan secara spesifik.
Pada sebuah skenario sederhana, AI customer service dapat diberikan akses hanya terhadap informasi yang diperlukan untuk menjawab pertanyaan. Resource sensitif yang tidak berkaitan dengan tugas seharusnya tetap berada di luar jangkauan agent. Strategi data scope seperti ini membantu memperkecil permukaan risiko keamanan sekaligus mempertahankan kemampuan agent menyelesaikan tugas.
Kelola Tool Access agar AI Agent Tetap Terkendali
Agent AI masa kini sering dirancang untuk memanggil berbagai fungsi dan layanan. Tool tersebut dapat meliputi database, layanan web, sistem perusahaan, dan berbagai fungsi otomatis. Semakin banyak tool yang tersedia bagi agent, maka risiko tindakan yang tidak diperlukan juga meningkat.
Untuk mengurangi risiko tersebut, setiap agent sebaiknya hanya memperoleh daftar tool yang sesuai dengan tugasnya. AI yang bertugas merangkum dokumen tidak membutuhkan fungsi administrasi server. Pembatasan tool seperti ini menjadi komponen penting dalam arsitektur TEKNOLOGI AI yang aman.
Berikan Akses Berjangka untuk Tugas Tertentu
Hak akses AI agent sebaiknya tidak selalu aktif sepanjang waktu. Untuk operasi yang lebih sensitif, izin yang aktif hanya selama proses tertentu dapat memberikan kontrol tambahan. Setelah proses berhasil dijalankan, hak khusus dapat dikembalikan ke kondisi awal.
Pendekatan ini sangat berguna untuk tindakan administratif, seperti mengubah konfigurasi, memperbarui data penting, atau menjalankan tool tertentu. Dengan permission yang memiliki waktu kedaluwarsa, risiko credential atau akses yang terlupakan dapat dikurangi. Model tersebut membantu membangun tata kelola TEKNOLOGI AI yang lebih terstruktur.
Audit Trail Membuat Aktivitas Agent Lebih Transparan
Pembatasan akses sebaiknya berjalan bersama sistem monitoring. Setiap akses terhadap data atau tool penting sebaiknya dicatat. Informasi seperti nama agent, jenis permission, waktu penggunaan, serta hasil eksekusi dapat mempermudah pemeriksaan ketika muncul kejadian yang tidak biasa.
Audit trail memberikan peluang untuk mengenali penggunaan akses yang mencurigakan. Apabila sebuah agent tiba tiba mengakses resource yang jarang digunakan, sistem dapat menandai aktivitas tersebut untuk diperiksa. Audit yang konsisten membuat pengelola tidak hanya mengandalkan konfigurasi awal.
Periksa Kembali Permission agar Tidak Menumpuk
Izin yang awalnya diperlukan mungkin tidak lagi digunakan ketika sistem berkembang. Karena itu, review permission perlu dilakukan secara berkala. Hak akses yang tidak lagi relevan sebaiknya dihapus agar privilege tidak terus menumpuk.
Pengelola dapat meninjau ulang setiap integrasi yang diberikan kepada agent. Apabila sumber data sudah tidak diperlukan, permission itu dapat diperiksa kembali sebelum dipertahankan. Kebiasaan evaluasi tersebut membantu mencegah privilege creep dan membuat lingkungan agentic lebih mudah dikendalikan.
Kesimpulan
Menjaga hak akses AI agent tetap aman memerlukan strategi yang mencakup kontrol, monitoring, dan peninjauan rutin. Dengan menggabungkan hak akses minimum, role terpisah, kontrol data, pembatasan tool, izin berbatas waktu, dan monitoring, organisasi dapat mengurangi kemungkinan AI agent memperoleh kekuasaan yang terlalu luas. Dalam perkembangan TEKNOLOGI berbasis AI, kontrol hak akses perlu menjadi perhatian sejak awal pengembangan. Anda dapat ikut berdiskusi mengenai cara terbaik membatasi akses AI agar pembahasan mengenai keamanan AI semakin berkembang.