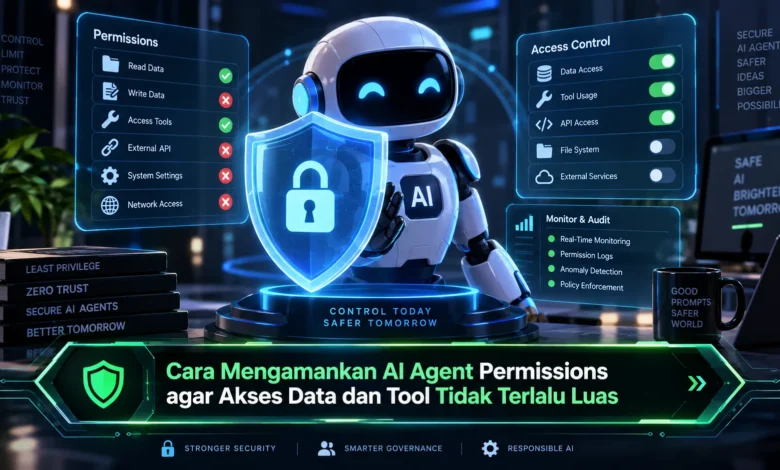
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Terapkan Prinsip Least Privilege pada AI Agent
Cara dasar untuk membatasi AI agent adalah memberikan permission berdasarkan prinsip least privilege. Konsep ini membantu memastikan permission yang diberikan tidak melebihi kebutuhan pekerjaan agent. Jika sebuah agent hanya bertugas membaca dokumen, maka tidak perlu memberikan hak untuk mengubah atau menghapus data.
Pembatasan seperti ini dapat memperkecil dampak apabila terjadi kesalahan. Jika agent menerima konteks yang tidak tepat, aktivitas yang dapat dilakukan tetap berada dalam ruang lingkup izin. Pada sistem TEKNOLOGI berbasis AI, pengelolaan permission minimum sangat penting untuk menjaga sistem tetap terkendali.
Kelompokkan Hak Akses Sesuai Tugas Agent
Setiap AI agent sebaiknya memiliki role yang jelas. Agent yang hanya membuat rangkuman tidak seharusnya menerima akses setara dengan agent yang mengubah database. Dengan pemisahan role yang tepat, administrator dapat mengontrol akses dengan lebih mudah.
Pengaturan akses berdasarkan peran membantu ketika jumlah AI agent terus bertambah. Misalnya, peran pembaca dapat dibatasi hanya untuk mengambil informasi, sedangkan agent editor dapat diberikan akses modifikasi pada resource yang telah ditentukan. Pemisahan tersebut membuat struktur akses lebih mudah diaudit dan mengurangi kemungkinan satu agent memiliki kekuasaan terlalu besar.
Atur Batas Data yang Dapat Dibaca AI Agent
Tidak cukup hanya mengatur read dan write permission, cakupan data yang dapat diakses agent juga perlu dikendalikan. AI agent biasanya hanya memerlukan sebagian data untuk menyelesaikan pekerjaannya. Karena itu, akses data perlu dibatasi berdasarkan kebutuhan.
Dalam penerapan praktis, agent untuk layanan pelanggan dapat dibatasi hanya pada data yang relevan dengan permintaan pelanggan. Data internal yang tidak diperlukan sebaiknya tidak diberikan. Strategi data scope seperti ini membantu memperkecil permukaan risiko keamanan sekaligus menjaga fungsi AI tetap berjalan dengan baik.
Batasi Pemanggilan Tool Berdasarkan Kebutuhan
Agent AI masa kini sering dirancang untuk memanggil berbagai fungsi dan layanan. Tool tersebut dapat meliputi database, layanan web, sistem perusahaan, dan berbagai fungsi otomatis. Jika agent memperoleh akses terhadap terlalu banyak tool, maka potensi penggunaan fungsi di luar kebutuhan menjadi lebih tinggi.
Untuk mengurangi risiko tersebut, setiap agent sebaiknya hanya memperoleh daftar tool yang sesuai dengan tugasnya. Agent yang hanya membaca informasi tidak perlu memiliki tool yang mampu membuat perubahan besar. Kontrol terhadap tool access menjadi lapisan penting untuk menjaga TEKNOLOGI agentic tetap berada dalam batas yang telah ditentukan.
Berikan Akses Berjangka untuk Tugas Tertentu
Sebagian izin sebaiknya hanya tersedia ketika benar benar dibutuhkan. Untuk tindakan yang dapat menimbulkan perubahan besar, izin yang aktif hanya selama proses tertentu dapat memberikan kontrol tambahan. Setelah tugas selesai, permission tersebut dapat dicabut secara otomatis.
Strategi tersebut dapat diterapkan pada berbagai aktivitas sensitif, seperti memodifikasi resource kritis, melakukan deployment, atau mengakses informasi sensitif. Melalui akses yang dibatasi berdasarkan durasi, hak akses tidak akan terus tersedia setelah kebutuhan selesai. Strategi ini membuat sistem TEKNOLOGI lebih mudah dikontrol.
Pantau dan Audit Semua Aktivitas AI Agent
Kontrol permission akan lebih efektif jika didukung observability. Pemanggilan API dan penggunaan tool penting sebaiknya memiliki rekaman aktivitas. Informasi seperti identitas agent, waktu eksekusi, resource yang diakses, dan tindakan yang dilakukan dapat mempermudah pemeriksaan ketika muncul kejadian yang tidak biasa.
Logging juga memungkinkan tim mendeteksi pola penggunaan permission yang tidak normal. Apabila agent menjalankan pola akses yang tidak sesuai dengan tugas normalnya, sistem dapat menghasilkan peringatan. Audit yang konsisten membuat pengelola tidak hanya mengandalkan konfigurasi awal.
Lakukan Evaluasi Permission Secara Berkala
Permission yang sesuai hari ini belum tentu tetap diperlukan di masa depan. Karena itu, audit hak akses sebaiknya dijadwalkan secara rutin. Permission yang sudah tidak digunakan dapat segera dicabut agar privilege tidak terus menumpuk.
Administrator perlu memeriksa kembali koneksi antara AI agent dan resource sistem. Apabila sumber data sudah tidak diperlukan, akses tersebut dapat menjadi kandidat untuk dicabut. Praktik sederhana ini membantu menghindari penumpukan permission dari waktu ke waktu dan membuat lingkungan agentic lebih mudah dikendalikan.
Rangkuman Akhir
Keamanan permission AI agent tidak cukup dilakukan melalui satu aturan saja, tetapi membutuhkan pengelolaan akses yang menyeluruh. Dengan menerapkan least privilege, pemisahan role, data scope, pembatasan tool, permission sementara, serta audit trail, organisasi dapat menjaga agent tetap bekerja hanya dalam ruang lingkup yang diperlukan. Seiring meningkatnya penggunaan TEKNOLOGI AI, keamanan izin sebaiknya diperlakukan sebagai fondasi utama. Anda dapat ikut berdiskusi mengenai cara terbaik membatasi akses AI agar pembahasan mengenai keamanan AI semakin berkembang.