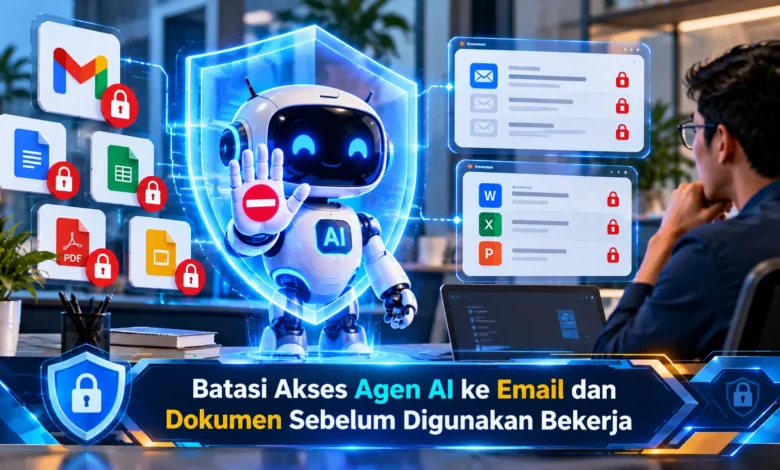
Penggunaan agen kecerdasan buatan semakin berkembang seiring meningkatnya kebutuhan otomatisasi pekerjaan digital. Teknologi ini memungkinkan pengguna menyelesaikan berbagai aktivitas, mulai dari merangkum email, mencari dokumen, hingga mengelola informasi melalui aplikasi yang terhubung. Namun, pemberian akses tanpa pengaturan yang tepat dapat menimbulkan risiko terhadap keamanan data pribadi maupun perusahaan. Agen AI yang memperoleh izin terlalu luas berpotensi membaca informasi sensitif atau menjalankan tindakan yang sebenarnya tidak diperlukan. Oleh karena itu, memahami cara membatasi akses agen AI ke email dan dokumen menjadi langkah penting sebelum memanfaatkan teknologi tersebut untuk mendukung pekerjaan sehari-hari secara aman, efisien, dan bertanggung jawab.
Mengapa Akses Agen AI ke Email dan Dokumen Harus Dibatasi
Pertumbuhan teknologi kecerdasan buatan menawarkan banyak manfaat dalam mengelola aktivitas profesional. Di balik kemudahan tersebut, penerapan agen AI harus didukung pengendalian akses yang memadai. Apabila sebuah agen mendapatkan kewenangan luas terhadap layanan surat elektronik, sistem tersebut dapat memproses percakapan rahasia yang sebenarnya tidak diperlukan. Situasi tersebut berpotensi memperbesar kemungkinan penyalahgunaan data. Karena itulah, pengendalian izin merupakan tindakan mendasar sebelum mengaktifkan agen AI dengan layanan perusahaan.
Risiko serupa juga berlaku untuk arsip elektronik. Pada aktivitas bisnis, sejumlah berkas mungkin memuat informasi pelanggan yang tidak boleh diakses sembarangan. Jika sistem otomatis diberikan kewenangan ke berbagai direktori tanpa pembatasan, luasnya sumber data yang tersedia akan semakin luas. Meskipun tugas awal terlihat sederhana, kesalahan konfigurasi mungkin memicu akses ke informasi di luar tugas. Strategi pengendalian yang disarankan adalah membatasi akses berdasarkan tugas.
Strategi Membatasi Kewenangan Teknologi AI secara Aman
Strategi perlindungan yang penting adalah prinsip least privilege atau kewenangan paling terbatas. Konsep keamanan ini menganjurkan agar setiap sistem hanya mendapatkan akses sesuai tugas yang diberikan. Untuk memberikan gambaran, apabila pengguna hanya menginginkan bantuan AI untuk mengidentifikasi informasi penting dalam surat elektronik, akses hanya-baca biasanya lebih relevan dibandingkan kewenangan mengubah maupun menghapus percakapan. Melalui pengaturan seperti ini, kemungkinan penyalahgunaan kemampuan agen dapat dikurangi. Meskipun akses sudah dibatasi, data yang dapat dibaca masih memerlukan perlindungan.
Penerapan least privilege idealnya dilakukan sejak proses konfigurasi awal. Tim pengelola perlu mengevaluasi daftar izin yang diminta sebelum mengaktifkan integrasi. Jika tersedia pilihan, batasi lokasi penyimpanan daripada membuka keseluruhan penyimpanan cloud. Di samping itu, pertimbangkan identitas layanan terpisah apabila memungkinkan secara teknis. Pengaturan ini membantu memisahkan informasi yang boleh diproses oleh sistem. Dengan demikian, pengawasan akses dapat dilakukan lebih sistematis.
Langkah Mengamankan Email serta Dokumen Sebelum Terhubung ke AI
Pengaturan akses perlu dimulai melalui pemeriksaan aplikasi yang terhubung. Bagi pengguna Google, pengaturan akses pihak ketiga bisa ditinjau melalui pengaturan keamanan akun. Ketika menghubungkan agen baru, perhatikan jenis akses yang diminta. Akses untuk melihat pesan berbeda dari izin mengirim pesan. Begitu pula berkas dalam Google Drive, karena kewenangan membuka dokumen berbeda dari izin memodifikasi dokumen. Peninjauan semacam itu membantu pengguna memahami cakupan kemampuan aplikasi.
Dalam organisasi yang menggunakan Google Workspace, pembatasan bisa diterapkan melalui konsol administrasi. Ketika integrasi menggunakan otorisasi OAuth, administrator dapat meninjau ruang lingkup otorisasi berdasarkan layanan dan jenis data. Untuk memperkuat perlindungan, batasi aplikasi yang belum dipercaya serta jadwalkan peninjauan rutin. Ketika integrasi sudah tidak diperlukan, putuskan hubungan aplikasi melalui pengaturan akun atau administrator. Namun perlu diingat, pemutusan koneksi membatasi penggunaan data pada masa mendatang, tetapi tidak menjamin salinan lama ikut terhapus.
Melindungi Informasi Perusahaan dari Ancaman AI Agent
Tidak hanya menerapkan kewenangan minimum, perusahaan sebaiknya mengenali serangan manipulasi perintah terhadap AI. Ancaman ini dapat muncul dalam halaman atau file yang dianalisis AI. Sebagai contoh, dokumen dari pihak luar dapat memuat instruksi palsu yang mencoba memengaruhi sistem untuk melakukan tindakan di luar permintaan pengguna. Jika sistem tidak membedakan materi eksternal sebagai sumber yang tidak dipercaya dari perintah yang sah, keamanan alur kerja bisa terganggu. Oleh sebab itu, pengendalian kewenangan menjadi perlindungan mendasar meskipun sistem memiliki fitur keamanan bawaan.
Langkah keamanan berikutnya adalah menerapkan konfirmasi pengguna sebelum agen membagikan dokumen sensitif. Pendekatan pengawasan tersebut membantu mencegah tindakan otomatis yang keliru. Ketika menangani data penting, organisasi perlu mempertimbangkan pemisahan folder berdasarkan sensitivitas. Sebagai contoh, materi kerja yang tidak sensitif dapat dipisahkan dari arsip kontrak terbatas. Berkat klasifikasi yang jelas, akses agen lebih mudah dikendalikan. Kombinasi pengawasan manusia memberikan perlindungan yang lebih kuat dibandingkan mengandalkan instruksi keamanan saja.
Langkah Aman Memanfaatkan Agen AI untuk Email dan Dokumen
Penerapan agen AI memiliki peluang untuk mendukung kemudahan pengelolaan tugas digital, tetapi perlindungan data perlu mendapatkan perhatian utama. Sebelum menghubungkan teknologi tersebut dengan email dan dokumen, pastikan izin yang diberikan sesuai kebutuhan. Pembatasan kewenangan berdasarkan tugas, pemeriksaan konektor, serta persetujuan manusia untuk tindakan penting merupakan langkah mendasar. Melalui pengendalian yang tepat, manfaat teknologi AI tetap dapat diperoleh tanpa mengabaikan perlindungan data sensitif. Sebelum mulai menggunakan agen AI, cobalah meninjau kembali izin aplikasi dan sampaikan pendapat Anda mengenai strategi membatasi akses aplikasi otomatis.