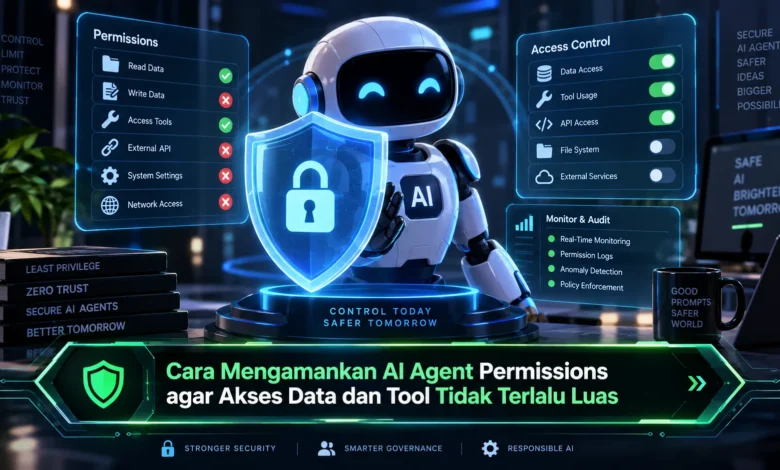
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Terapkan Prinsip Least Privilege pada AI Agent
Tahap awal untuk menjaga keamanan AI agent adalah menggunakan konsep hak akses minimum. Prinsip ini memastikan agent hanya memperoleh akses yang benar benar diperlukan untuk menyelesaikan tugasnya. Jika sebuah agent hanya bertugas membaca dokumen, maka izin write dan delete sebaiknya tidak diberikan.
Pembatasan seperti ini dapat memperkecil dampak apabila terjadi kesalahan. Jika agent menerima konteks yang tidak tepat, aktivitas yang dapat dilakukan tetap berada dalam ruang lingkup izin. Pada sistem TEKNOLOGI berbasis AI, pengelolaan permission minimum sangat penting untuk menjaga sistem tetap terkendali.
Gunakan Role yang Berbeda untuk Setiap AI Agent
Masing masing agent perlu mempunyai fungsi dan tanggung jawab yang terdefinisi. Agent yang hanya membuat rangkuman tidak seharusnya menerima akses setara dengan agent yang mengubah database. Dengan pengelompokan izin berdasarkan kebutuhan, tim keamanan dapat memahami batas setiap agent.
Role based permission dapat membuat administrasi banyak agent menjadi lebih sederhana. Misalnya, peran pembaca dapat dibatasi hanya untuk mengambil informasi, sedangkan agent editor dapat diberikan akses modifikasi pada resource yang telah ditentukan. Strategi ini membuat pengelolaan permission menjadi lebih transparan dan mengurangi kemungkinan satu agent memiliki kekuasaan terlalu besar.
Batasi Akses Data Berdasarkan Konteks
Selain menentukan permission berdasarkan fungsi, cakupan data yang dapat diakses agent juga perlu dikendalikan. Sebagian besar agent tidak perlu membaca semua informasi organisasi. Karena itu, data scope sebaiknya ditentukan secara spesifik.
Dalam penerapan praktis, AI customer service dapat diberikan akses hanya terhadap informasi yang diperlukan untuk menjawab pertanyaan. Resource sensitif yang tidak berkaitan dengan tugas seharusnya tetap berada di luar jangkauan agent. Pembatasan berbasis konteks tersebut membantu memperkecil permukaan risiko keamanan sekaligus menjaga fungsi AI tetap berjalan dengan baik.
Kontrol Tool yang Bisa Digunakan AI Agent
Agent AI masa kini sering dirancang untuk memanggil berbagai fungsi dan layanan. Tool tersebut dapat berupa API, database, sistem pencarian, layanan email, atau aplikasi internal. Ketika daftar tool yang dapat digunakan menjadi terlalu luas, maka potensi penggunaan fungsi di luar kebutuhan menjadi lebih tinggi.
Agar akses tetap terkendali, administrator dapat membuat allowlist tool untuk masing masing agent. Agent penulis laporan misalnya tidak perlu memiliki tool untuk menghapus database. Pengelolaan daftar fungsi yang tersedia menjadi komponen penting dalam arsitektur TEKNOLOGI AI yang aman.
Gunakan Permission Sementara untuk Operasi Sensitif
Sebagian izin sebaiknya hanya tersedia ketika benar benar dibutuhkan. Untuk aktivitas dengan tingkat risiko tinggi, izin yang aktif hanya selama proses tertentu dapat memberikan kontrol tambahan. Setelah proses berhasil dijalankan, akses tambahan dapat langsung dinonaktifkan.
Model permission sementara cocok untuk operasi penting, seperti memodifikasi resource kritis, melakukan deployment, atau mengakses informasi sensitif. Dengan permission yang memiliki waktu kedaluwarsa, hak akses tidak akan terus tersedia setelah kebutuhan selesai. Strategi ini membuat sistem TEKNOLOGI lebih mudah dikontrol.
Logging Membantu Mengawasi Permission AI
Permission yang ketat perlu dilengkapi dengan pemantauan yang memadai. Pemanggilan API dan penggunaan tool penting sebaiknya memiliki rekaman aktivitas. Informasi seperti identitas agent, waktu eksekusi, resource yang diakses, dan tindakan yang dilakukan dapat membantu proses audit dan investigasi.
Sistem monitoring dapat membantu menemukan aktivitas agent yang berbeda dari pola biasanya. Apabila sebuah agent tiba tiba mengakses resource yang jarang digunakan, sistem dapat menghasilkan peringatan. Pemantauan secara berkelanjutan membuat keamanan tetap dapat dievaluasi setelah sistem berjalan.
Periksa Kembali Permission agar Tidak Menumpuk
Hak akses yang dibutuhkan sekarang dapat menjadi tidak relevan setelah fungsi agent berubah. Karena itu, evaluasi izin harus menjadi bagian dari pemeliharaan sistem. Permission yang sudah tidak digunakan dapat segera dicabut agar permukaan risiko tidak semakin luas.
Administrator perlu memeriksa kembali koneksi antara AI agent dan resource sistem. Jika sebuah tool tidak lagi digunakan, permission itu dapat diperiksa kembali sebelum dipertahankan. Kebiasaan evaluasi tersebut membantu mencegah privilege creep dan mendukung tata kelola AI yang lebih konsisten.
Penutup
Mengamankan AI agent permissions membutuhkan kombinasi antara pembatasan akses, pengawasan, dan evaluasi berkala. Dengan menggabungkan hak akses minimum, role terpisah, kontrol data, pembatasan tool, izin berbatas waktu, dan monitoring, organisasi dapat menjaga agent tetap bekerja hanya dalam ruang lingkup yang diperlukan. Di tengah pesatnya kemajuan TEKNOLOGI agentic, pengelolaan permission akan menjadi bagian yang semakin penting dari desain sistem. Sampaikan pandangan Anda mengenai praktik keamanan AI agent agar pemahaman tentang tata kelola agent semakin luas.