NVIDIA OpenShell Jadi Sorotan, Teknologi Baru untuk Menjalankan AI Agent dengan Kontrol dan Keamanan Lebih Ketat

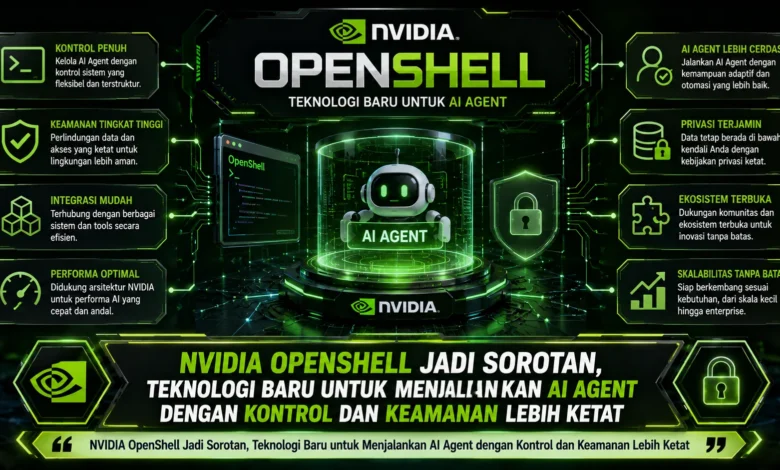
Perkembangan AI agent pada 2026 membuat isu keamanan semakin penting karena sistem tidak lagi sekadar menghasilkan jawaban, tetapi juga dapat membaca file, memakai tools, menjalankan kode, mengakses API, dan berinteraksi dengan berbagai layanan. NVIDIA OpenShell hadir sebagai runtime open source yang dirancang untuk menjalankan autonomous AI agent di lingkungan terisolasi dengan kontrol kebijakan yang lebih tegas. Pendekatan ini membuat TEKNOLOGI agentic AI dapat tetap memiliki kemampuan luas tanpa harus memperoleh akses tanpa batas terhadap file lokal, kredensial, proses sistem, maupun jaringan eksternal.
OpenShell Menawarkan Runtime Khusus bagi AI Agent yang Semakin Otonom
NVIDIA OpenShell dikembangkan menjadi lingkungan eksekusi terbuka untuk menjalankan AI agent dengan pembatasan yang lebih jelas. Alih alih memberikan kebebasan penuh terhadap sumber daya komputer, OpenShell menjalankan agen di dalam ruang eksekusi terkontrol sehingga setiap kemampuan dapat dikendalikan berdasarkan policy.
Konsep tersebut menjadi makin penting ketika TEKNOLOGI AI agent dapat menjalankan rangkaian aktivitas secara mandiri. AI agent modern dapat mengakses file, menjalankan program, hingga mengakses jaringan. Kapasitas tersebut tentu membutuhkan kontrol infrastruktur agar kesalahan maupun perilaku tidak diinginkan dapat dicegah sebelum berdampak terhadap sistem.
Isolasi Sistem Membantu OpenShell Mengendalikan Tindakan Agent
Salah satu fondasi keamanan dari NVIDIA OpenShell adalah pemisahan ruang kerja agent. Lewat pendekatan tersebut, AI agent tidak langsung berjalan di lingkungan sistem utama, melainkan dijalankan dalam ruang yang memiliki batas tertentu. Isolasi ini dapat mengatur penggunaan filesystem, koneksi eksternal, eksekusi program, hingga penggunaan layanan inferensi.
OpenShell juga menggunakan mekanisme pembatasan berbasis kernel sehingga kebijakan akses tidak hanya diterapkan pada lapisan aplikasi. Melalui desain tersebut, meskipun agent mendapat perintah yang tidak sesuai, mekanisme sandbox tetap dapat menghentikan aktivitas yang tidak diizinkan. Desain tersebut membuat TEKNOLOGI keamanan agent lebih kuat dibanding sekadar instruksi model.
Kebijakan Deklaratif Membuat Izin Agent Lebih Mudah Dikontrol
Runtime ini mengadopsi kebijakan deklaratif berbasis YAML untuk mengatur batas kemampuan AI agent. Dengan konfigurasi tersebut, tim dapat menentukan akses filesystem, membatasi endpoint eksternal, dan mengatur proses maupun inference secara lebih mudah ditinjau.
Model policy as code tersebut juga membawa manfaat bagi tim keamanan karena modifikasi aturan dapat diperiksa melalui proses review. Revisi kebijakan dapat didokumentasikan sehingga perusahaan memiliki jejak kontrol yang lebih jelas. Mekanisme semacam ini membantu TEKNOLOGI AI agent diterapkan dengan tata kelola yang lebih matang.
Kontrol Jaringan dan Kredensial Membatasi Risiko Kebocoran Data
AI agent yang memiliki kemampuan berkomunikasi ke berbagai endpoint dapat menimbulkan risiko apabila data internal secara tidak sengaja ditransmisikan ke endpoint eksternal. Karena itu, OpenShell menyediakan network policy yang dapat menentukan tujuan yang diperbolehkan.
Pendekatan deny by default dapat mencegah agent mengakses tujuan yang belum disetujui. Di samping pengaturan koneksi, OpenShell juga menyediakan mekanisme untuk akses terhadap token maupun autentikasi sehingga agent dapat menggunakan layanan tanpa memperoleh akses permanen terhadap semua credential. Gabungan mekanisme ini menjadi lapisan tambahan dalam mengoperasikan TEKNOLOGI agentic AI secara lebih terkontrol.
Hak Akses File dan Program Bisa Dibatasi Sesuai Kebutuhan
Di luar pengaturan network, OpenShell menyediakan kontrol terhadap filesystem dan proses. Lokasi penyimpanan tertentu dapat ditetapkan hanya untuk dibaca, sementara direktori kerja tertentu dapat diizinkan untuk dimodifikasi. Path di luar kebijakan dapat diblokir dari agent.
Pembatasan proses juga bertujuan mengurangi agent dari menjalankan tindakan berbahaya. Ketika agen dijalankan sebagai proses yang tidak memiliki privilege penuh, potensi pengambilalihan lingkungan host dapat ditekan. Lapisan perlindungan seperti ini menjadi makin relevan ketika AI agent memiliki akses terhadap terminal.
Runtime Aman Menjadi Penting Saat Agent Mulai Menjalankan Tugas Jangka Panjang
Perkembangan autonomous agent mulai mendorong munculnya TEKNOLOGI yang dapat menjalankan pekerjaan secara berkelanjutan. Agen otonom tersebut dapat mendelegasikan pekerjaan kepada subagent, memasang perangkat lunak, dan memodifikasi cara menyelesaikan tugas berdasarkan informasi selama proses berlangsung.
Semakin panjang waktu operasi agent, semakin besar pula kebutuhan terhadap mekanisme pengawasan yang tetap berlaku. OpenShell mencoba menempatkan keamanan pada lapisan infrastruktur, bukan hanya berharap agent selalu mengikuti prompt. Dengan begitu, agen dapat tetap menjalankan tugas kompleks sambil mematuhi kontrol yang ditetapkan sistem.
Kesimpulan, Keamanan Infrastruktur Menjadi Fondasi Penting Agentic AI
NVIDIA OpenShell menunjukkan bahwa perlindungan autonomous agent semakin tidak cukup hanya ditangani melalui prompt dan aplikasi. Dengan sandbox terisolasi, aturan berbasis YAML, pembatasan koneksi eksternal, serta pengaturan filesystem dan proses, TEKNOLOGI ini mencoba menciptakan titik tengah antara kemampuan agent yang luas dan batas keamanan yang tegas.
Ke depan, pendekatan seperti OpenShell berpotensi semakin dibutuhkan ketika agentic AI diterapkan ke lingkungan produksi yang semakin kompleks. Bagaimana menurut Anda, apakah sistem sandbox khusus AI agent akan menjadi bagian penting dari implementasi AI perusahaan? Bagikan pandangan Anda mengenai masa depan keamanan AI agent dan terus pantau inovasi berikutnya untuk memahami arah baru infrastruktur kecerdasan buatan.